Claude 預設會拒絕一部分資安工作,例如撰寫漏洞利用程式或分析活體惡意程式。Anthropic 的 Cyber Verification Program(以下簡稱 CVP)是讓通過審核的資安團隊解開這些限制的管道,適用模型包含 Claude Opus 5.5、Claude Sonnet 5.5 與 Claude Mythos 5.1。我實際把申請流程從頭走到送出前一步,這篇記錄每一頁要填什麼,以及哪幾關最容易卡住。
一句話答案:到 portal.anthropic.com/programs/cvp 登入,依序完成資格、企業驗證、佐證、加購項目、資安要求、條款、最佳實務、檢視送出八個步驟。最大的門檻在第 3 步:要拿得出年報資安揭露、ISO 27001 或 SOC 2 報告、運作滿一年的付費漏洞獎勵計畫、或資安負責人被公開具名,四者之一。
CVP 是什麼、分哪幾個等級
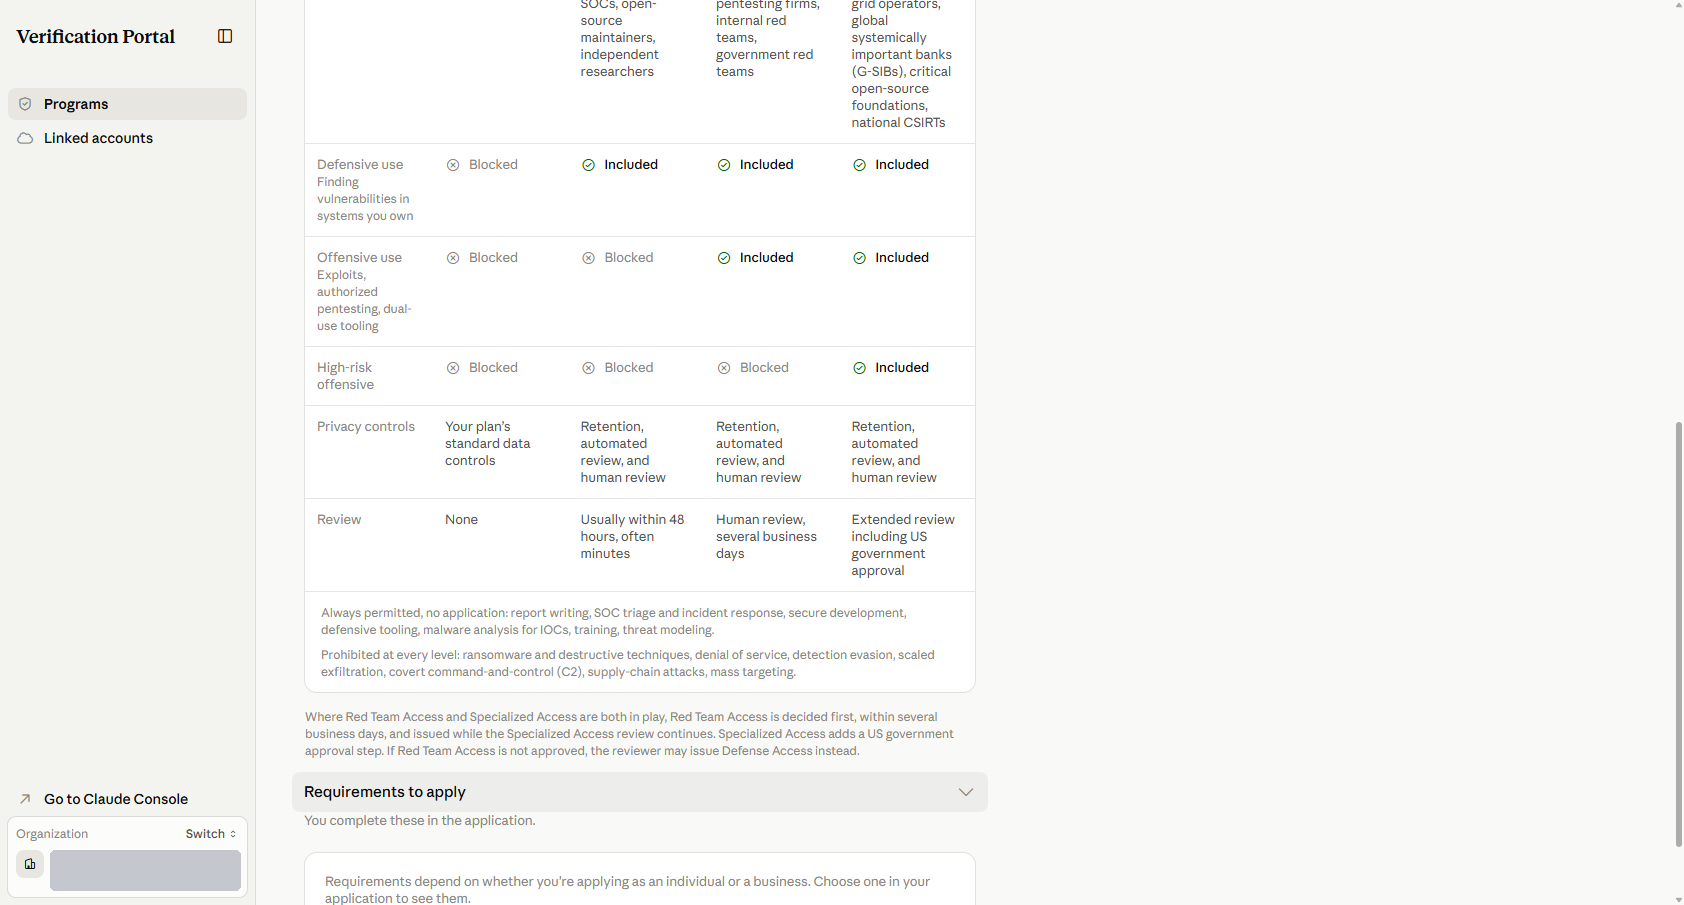
CVP 依用途分成三個等級,加上不必申請的標準存取,共四層。等級越高,解開的限制越多,審核也越嚴。
- 標準存取(不必申請):撰寫報告、資安監控分流與事件應變、安全開發、防禦工具、為了取得入侵指標而做的惡意程式分析、訓練、威脅建模,這些本來就可以做。
- Defense Access:防禦性工作,例如在自己擁有的系統上找漏洞、驗證漏洞、惡意程式分析、逆向工程。審核通常 48 小時內,常常幾分鐘。
- Red Team Access:在 Defense Access 之上,再加上經授權的滲透測試與對抗測試。人工審核,需要數個工作天。
- Specialized Access:限制最少,只給保護關鍵基礎設施與重要軟體的少數組織。審核時間較長,並包含美國政府核准。
不論哪個等級都禁止:勒索軟體與破壞性手法、阻斷服務攻擊、規避偵測、大規模資料外洩、隱蔽的遠端控制通道、供應鏈攻擊、大規模鎖定目標。
申請前先確認這幾件事
- 你有 Claude Console 組織,而且是管理員。這個計畫是綁在 API 用的組織上。
- 申請主體是公司或機構時,備妥英文正式名稱、登記編號、官網、登記地址。
- 填表人要用手機拍政府核發的證件並錄一段自拍影片,掃描檔不能用。
- 想清楚要選哪一類申請者;個人與組織之間,按下一步之後就不能再切換。
- 確認拿得出第 3 步要求的四種佐證之一(見下文)。這是多數小型團隊過不去的地方。
- 讀過第 5 步的資安要求,確定做得到。其中包含 2026 年 12 月 15 日起禁用長期有效的 API 金鑰。
- 留意使用地點:條款預設只核准美國,其他國家要 Anthropic 書面核准。
- 個人申請者要有付費的 Claude 方案,而且個人目前只能申請 Defense Access。
登入與選擇組織
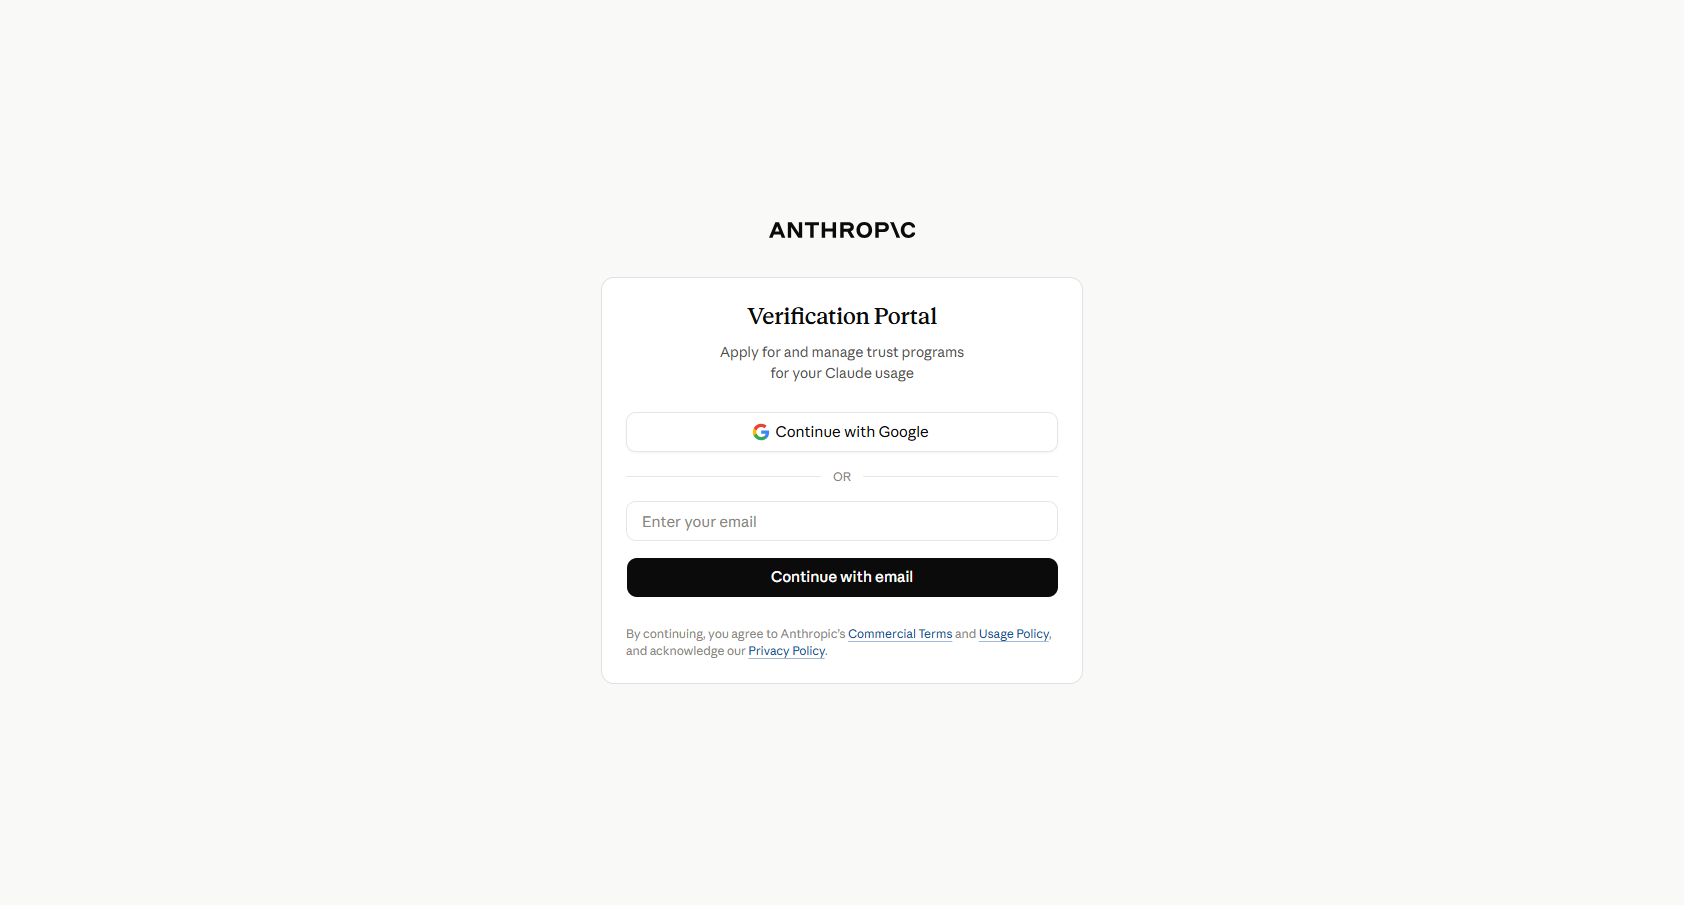
打開 portal.anthropic.com/programs/cvp,用 Google、Email 或單一登入進入。登入時可能會出現圖片驗證。
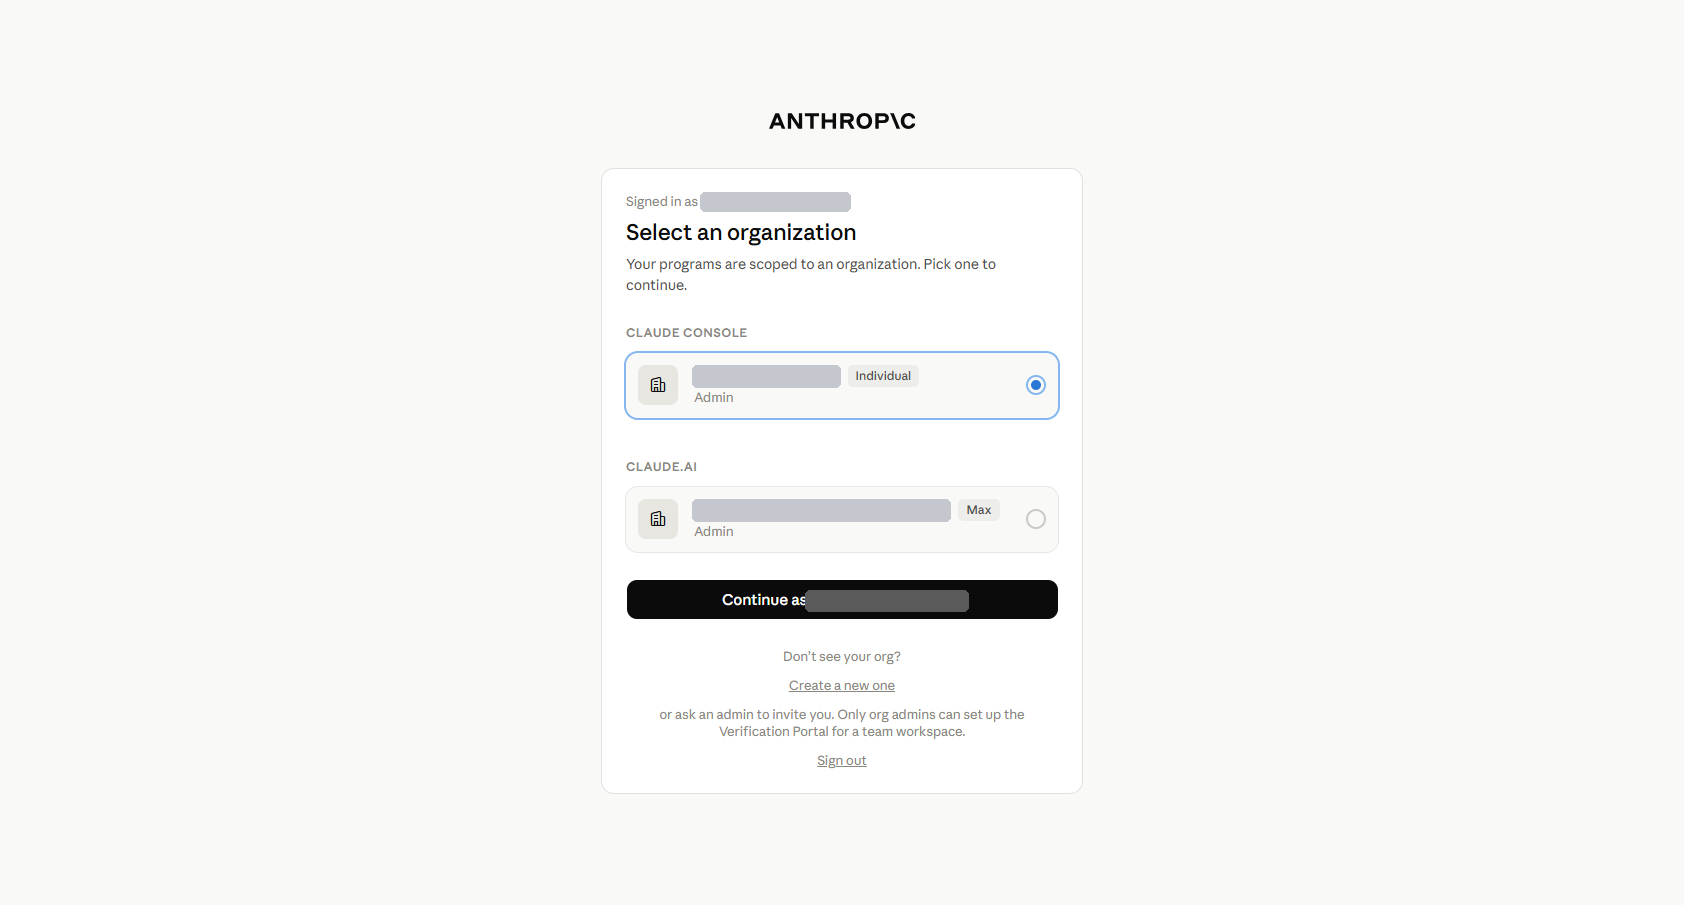
登入後要選一個組織。計畫是以組織為單位核發的,清單會分成 Claude Console 和 Claude.ai 兩區;要透過 API 使用就選 Claude Console 的組織。只有組織管理員可以替團隊工作區設定。
Step 1:資格(Eligibility)
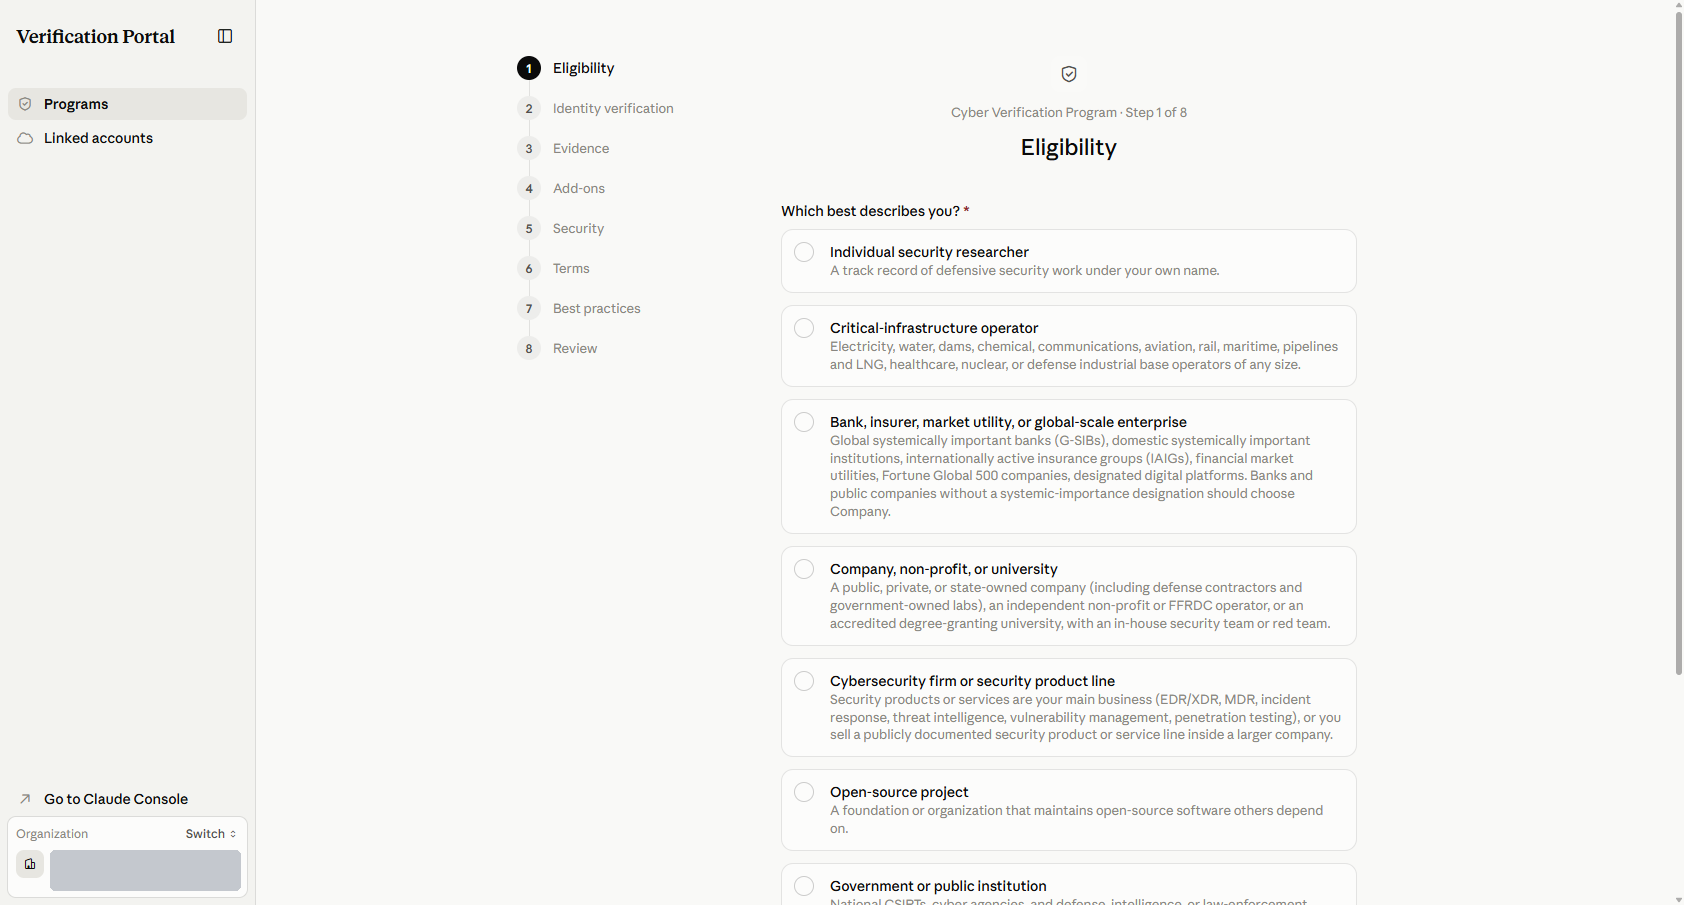
第一題是「哪一項最符合你」,共七類:
- 個人資安研究者:以自己名義做過防禦性資安工作,有紀錄可查。
- 關鍵基礎設施營運者:電力、供水、通訊、航空、鐵路、海運、管線、醫療、核能、國防工業等,不限規模。選這一類要再選一項資格依據,例如被政府指定為關鍵設施,或列名於產業登錄冊。
- 銀行、保險、市場基礎設施或全球級企業。
- 公司、非營利或大學:有內部資安團隊或紅隊。
- 資安公司或資安產品線。
- 開源專案:維護他人所依賴的開源軟體的基金會或組織。
- 政府或公共機構。
選好類別後,同一頁還要填三項:
- 員工與外包人員會從哪些國家使用模型。問的是人在哪裡,不是國籍或公司登記地。
- 工作內容與涵蓋哪些系統,1 到 3 句。核准後 Anthropic 會拿這段文字當稽核範圍,所以要寫實際會做的事。
- 資安聯絡人的姓名或團隊名稱、Email。這個信箱會收到資安與濫用通知。
頁面上有提醒:按下 Continue 之後,就不能在「以個人申請」和「以組織申請」之間切換。組織的各類別之間則還可以退回來改。
Step 2:企業驗證(Business verification)
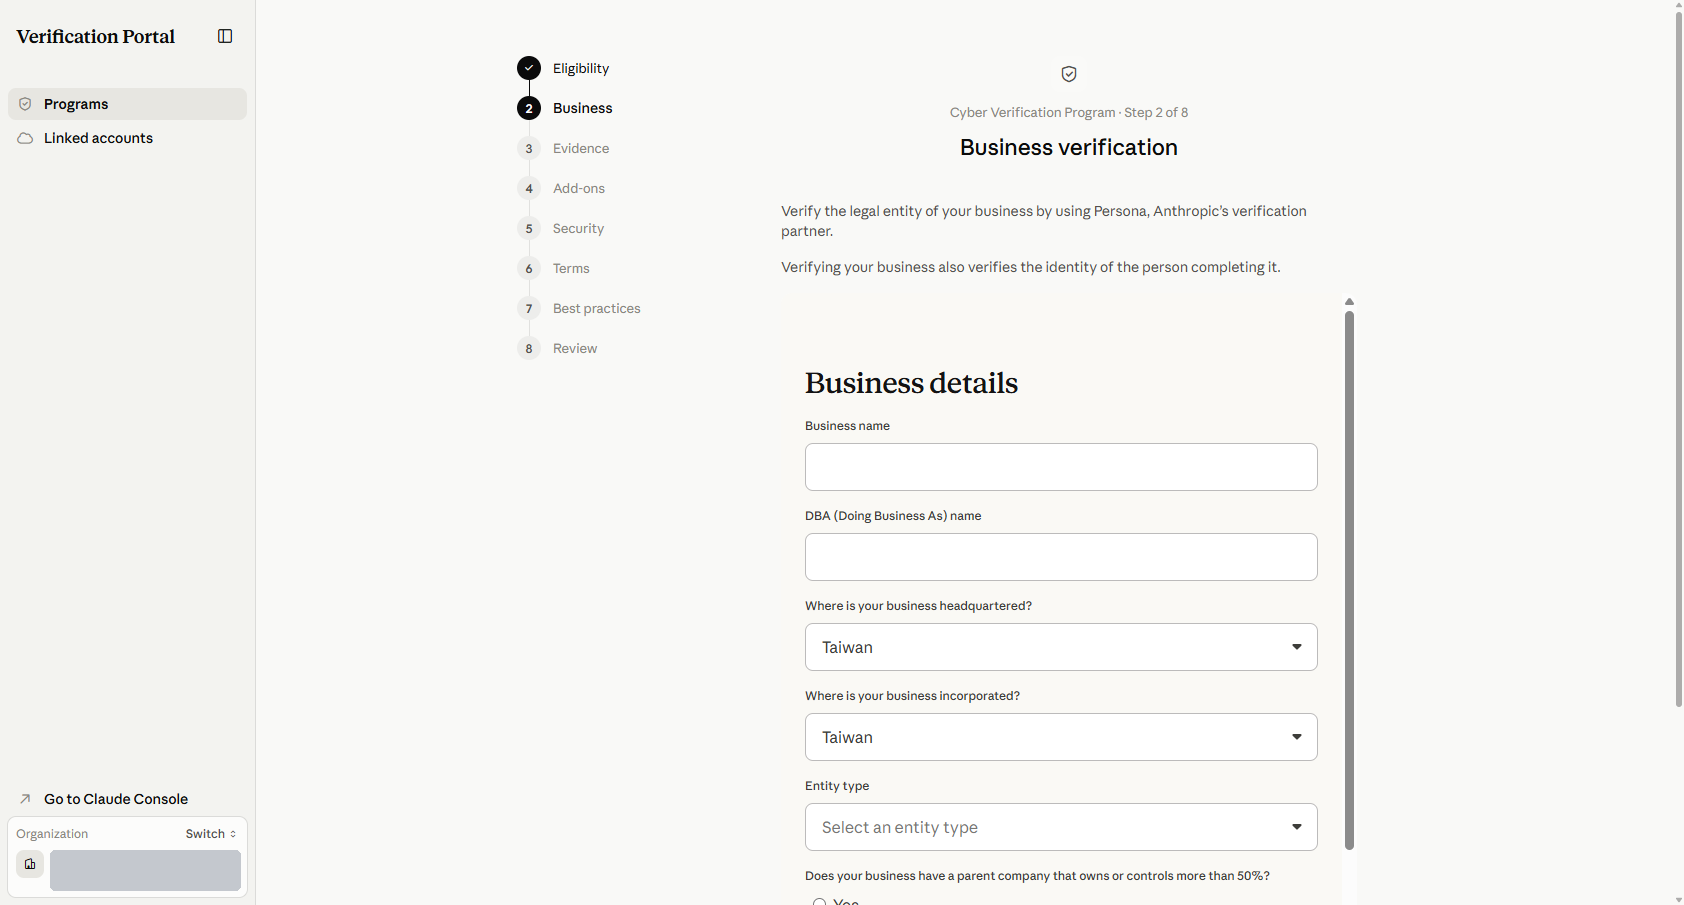
這一步由 Anthropic 的驗證合作廠商 Persona 處理,驗證法人的同時,也會驗證填表人的身分。先填公司資料:公司名稱、對外營業名稱、總部所在國、設立登記國、法人類型,以及是否有持股或控制超過 50% 的母公司。
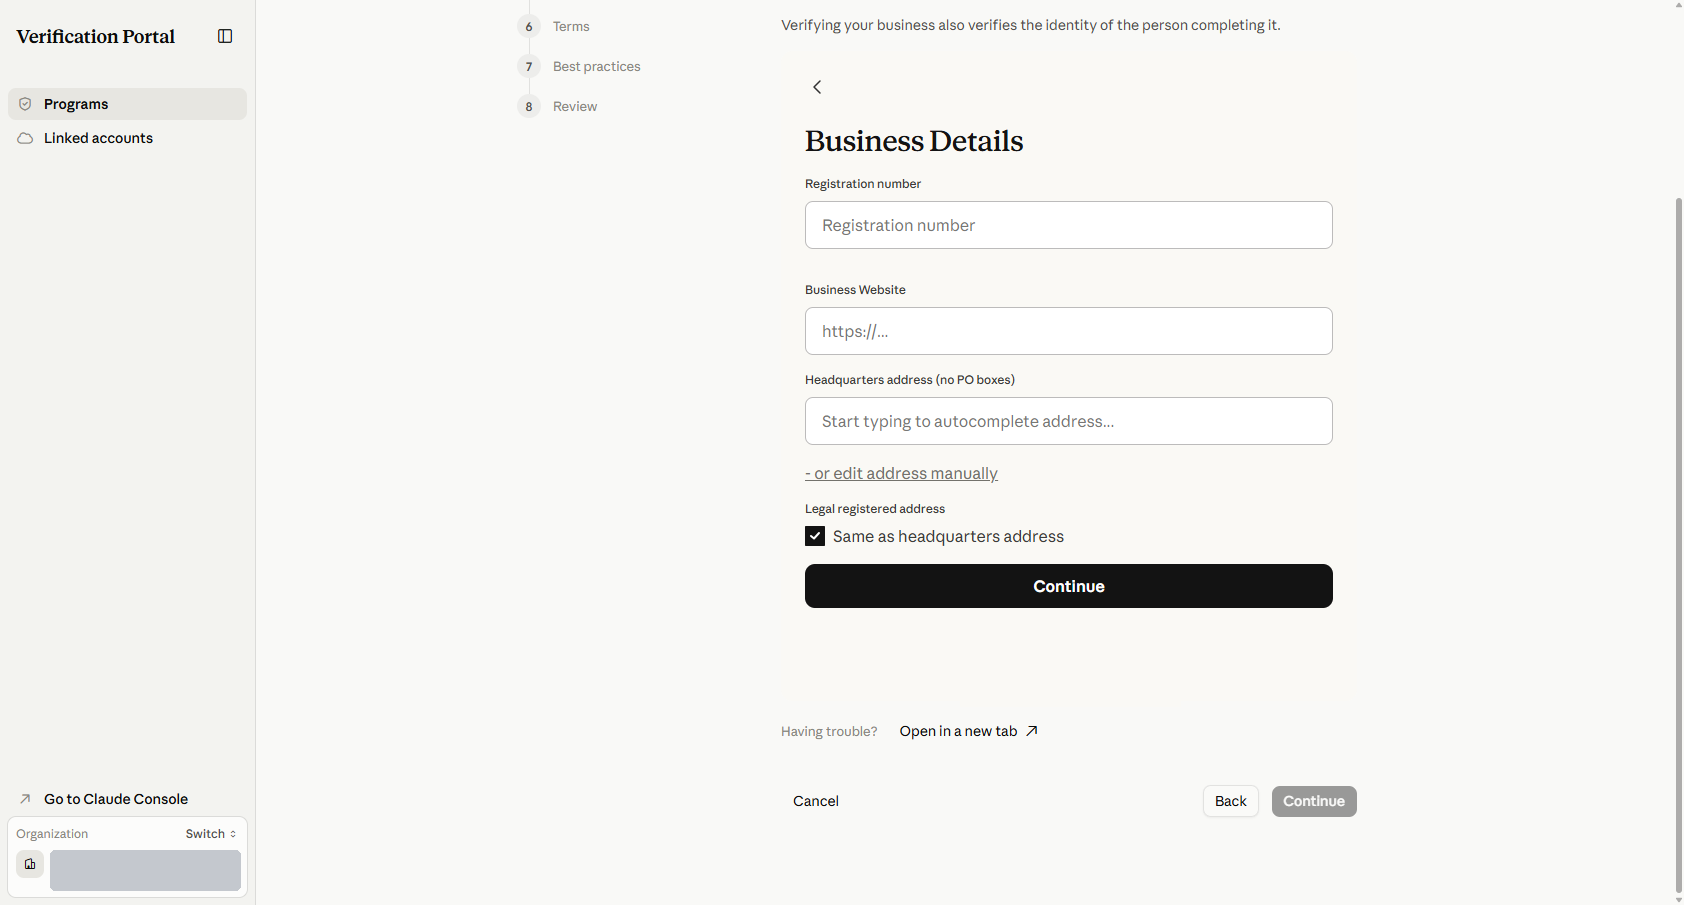
下一頁填登記編號(台灣填統一編號)、官網、總部地址。地址欄預設是自動完成,找不到時點下方的「or edit address manually」改成手動輸入。法定登記地址與總部相同就勾選「Same as headquarters address」。
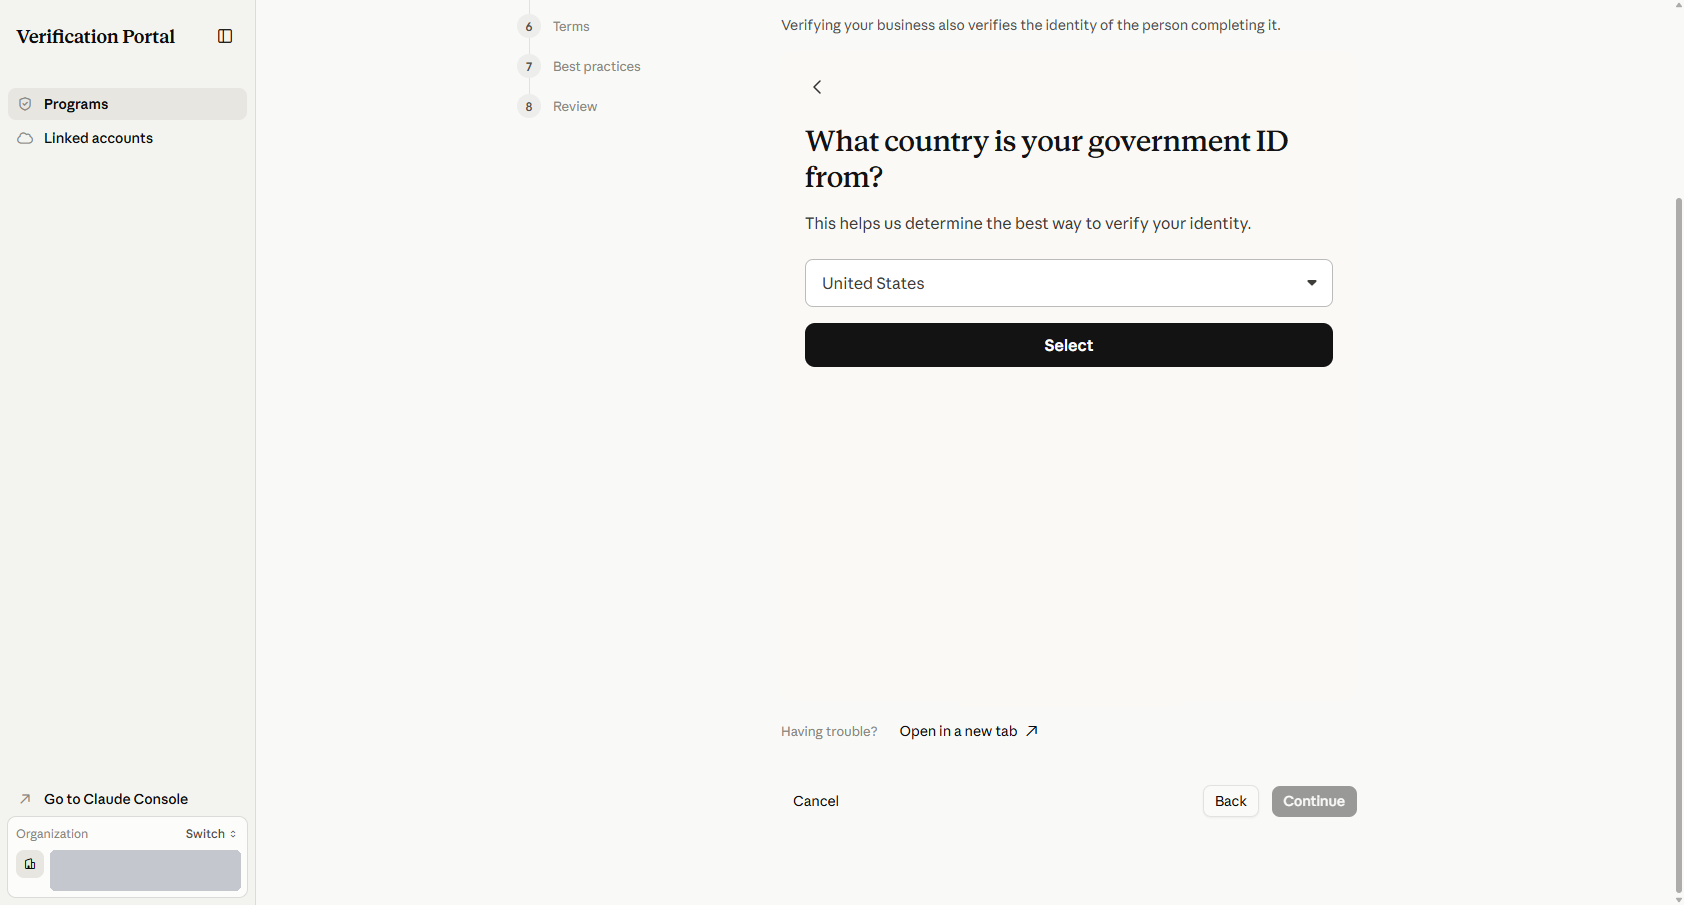
接著是填表人的身分驗證。先選證件的核發國家。
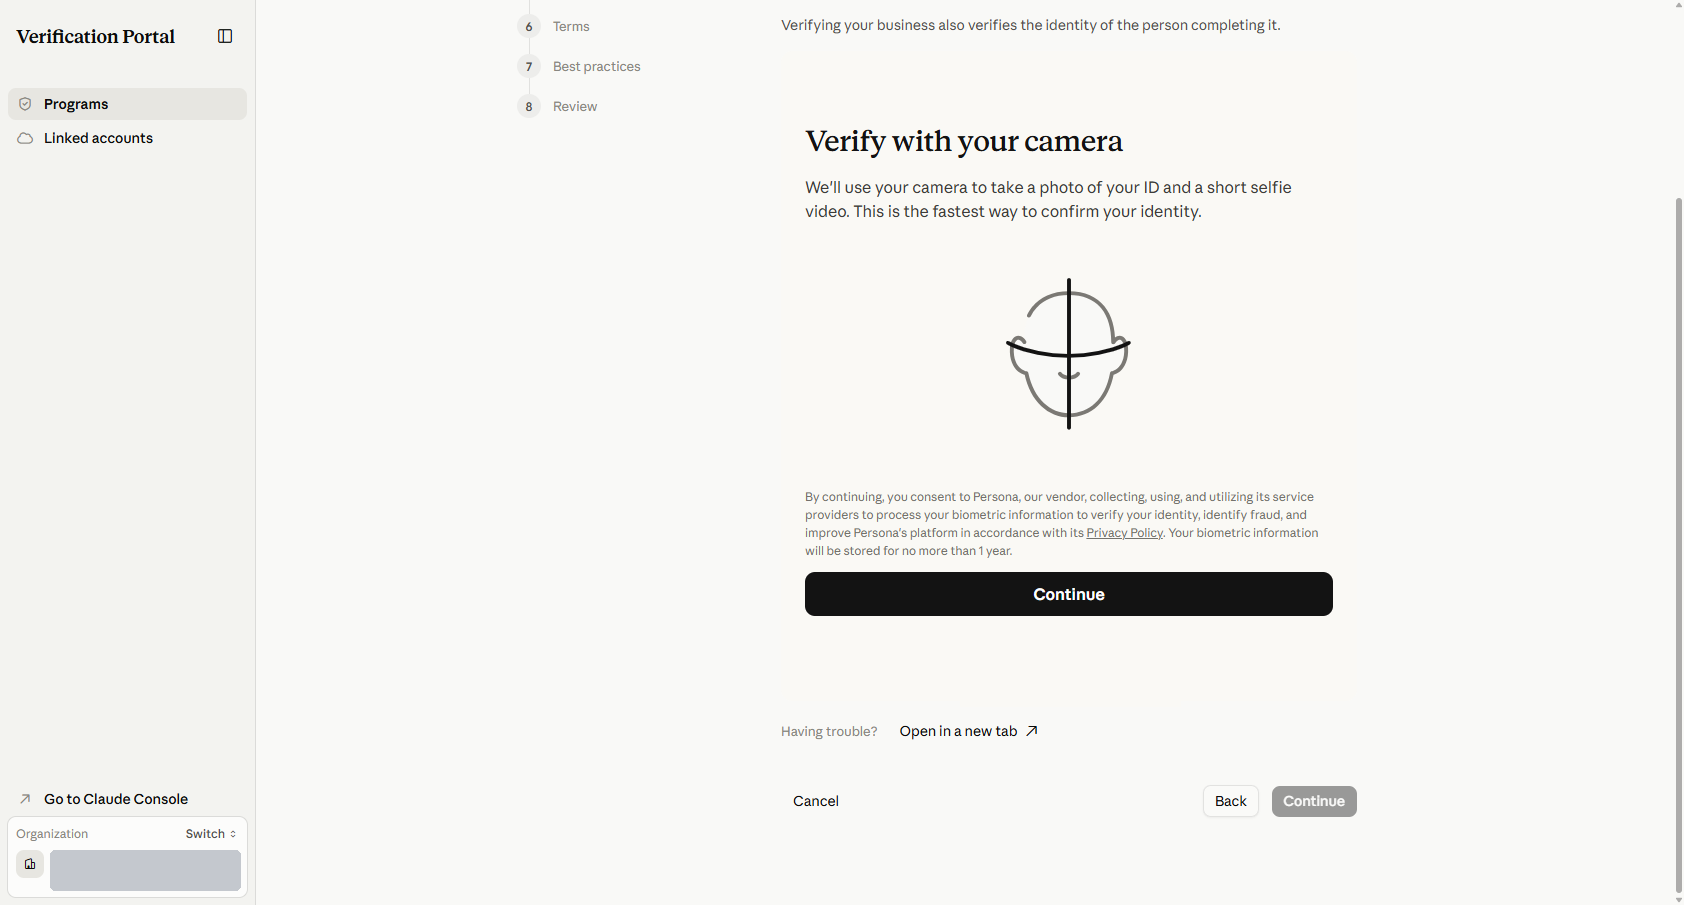
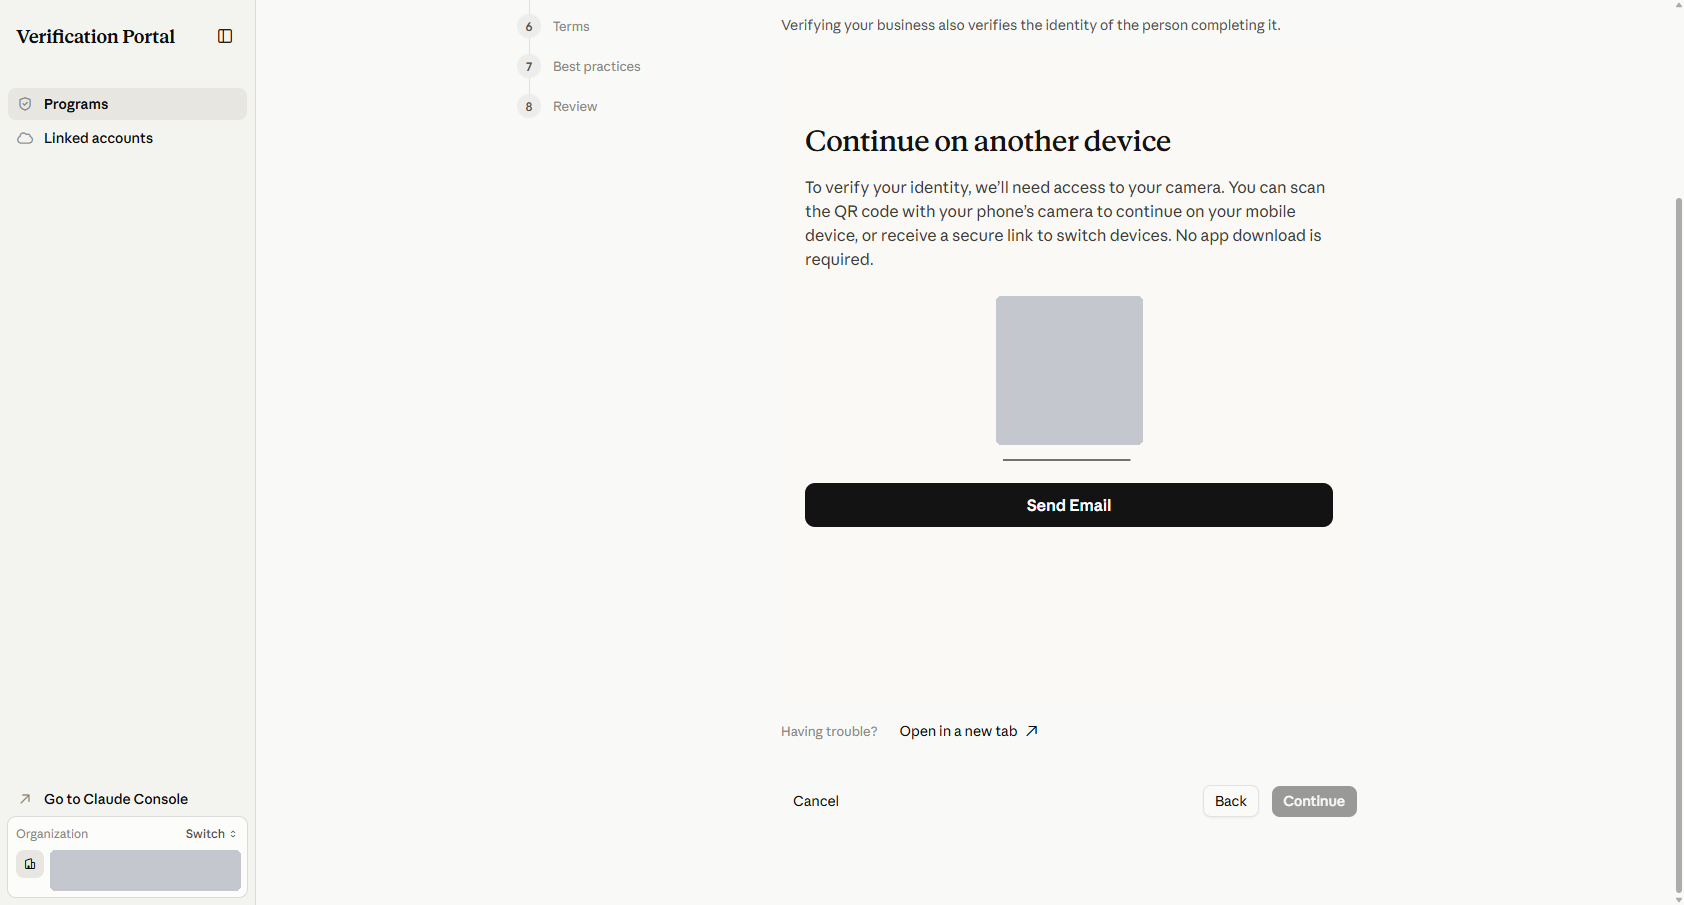
系統會說明要用相機拍證件,並錄一段短的自拍影片。按下 Continue 代表同意 Persona 蒐集並處理你的生物特徵資料,用於驗證身分與防詐,最長保存一年。
電腦沒有相機時,畫面會提供 QR code 或寄送連結,讓你改用手機繼續。QR code 有時效,過期就重新整理頁面再掃一次,申請進度會保留。
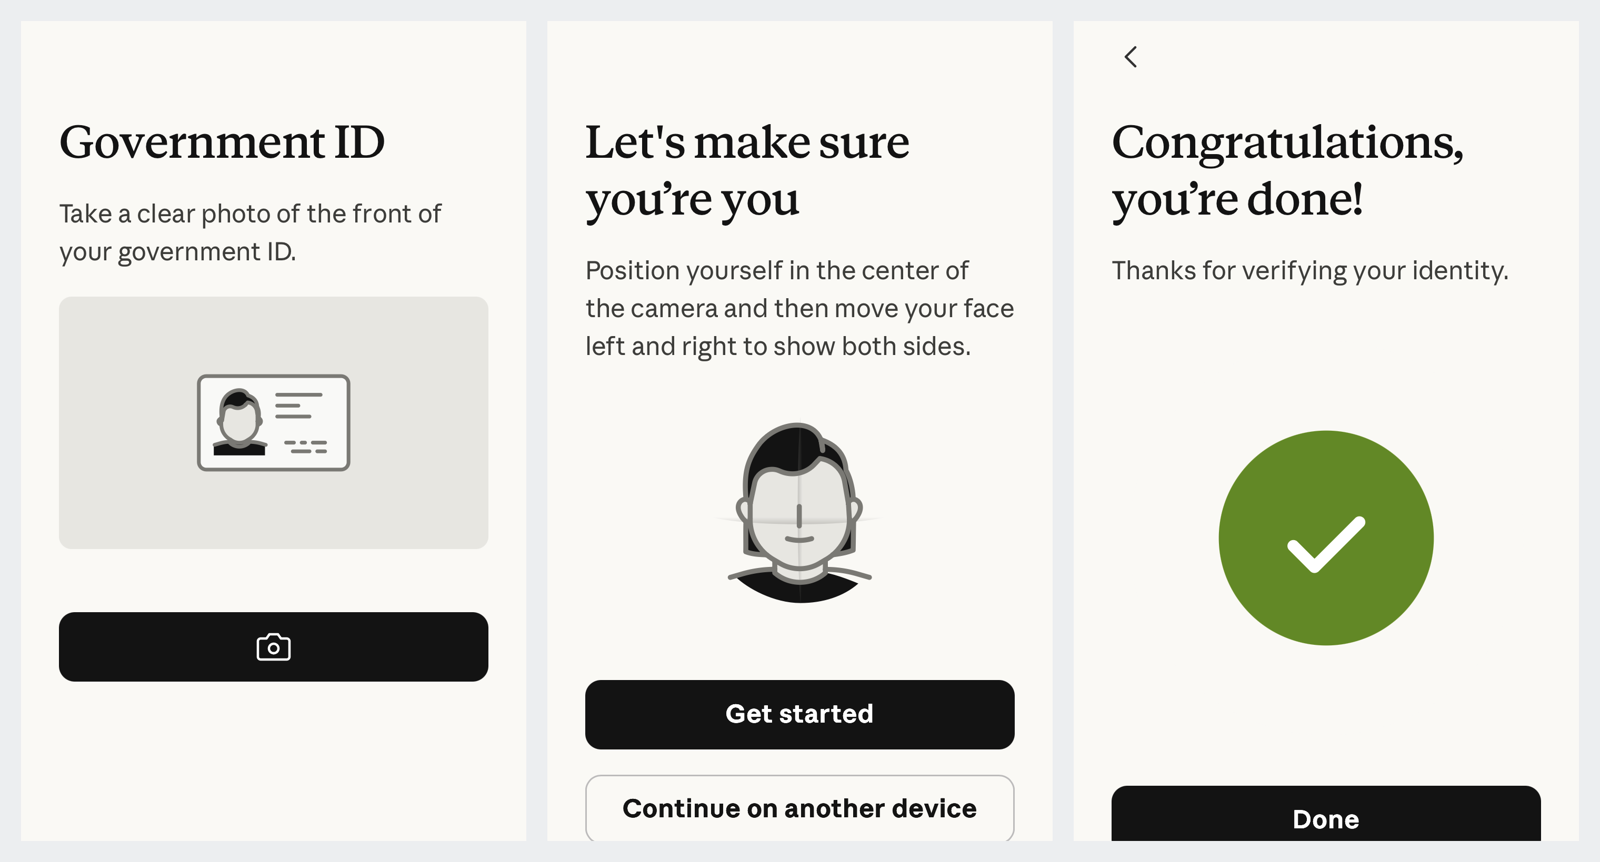
手機上依序拍證件正面、反面,再把臉對準鏡頭並左右轉動。這一關只接受現場拍攝,不能上傳現成的圖片。
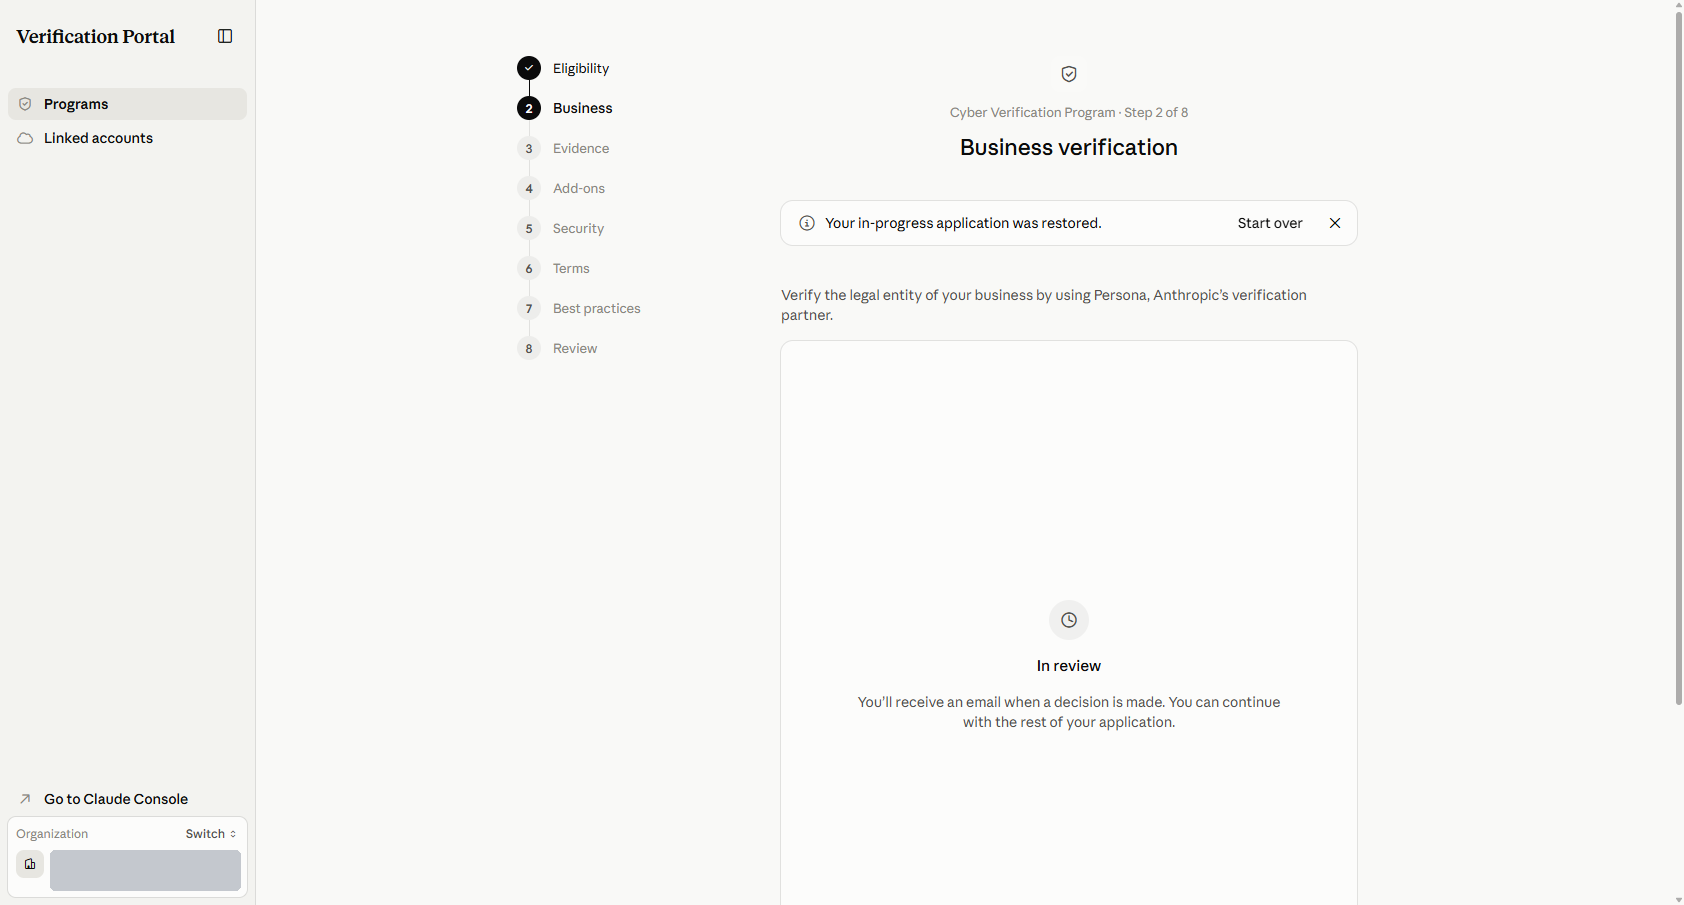
完成後回到電腦,企業驗證會顯示「In review」。不必等結果,可以直接往下填,結果之後會寄到信箱。
Step 3:佐證(Evidence)
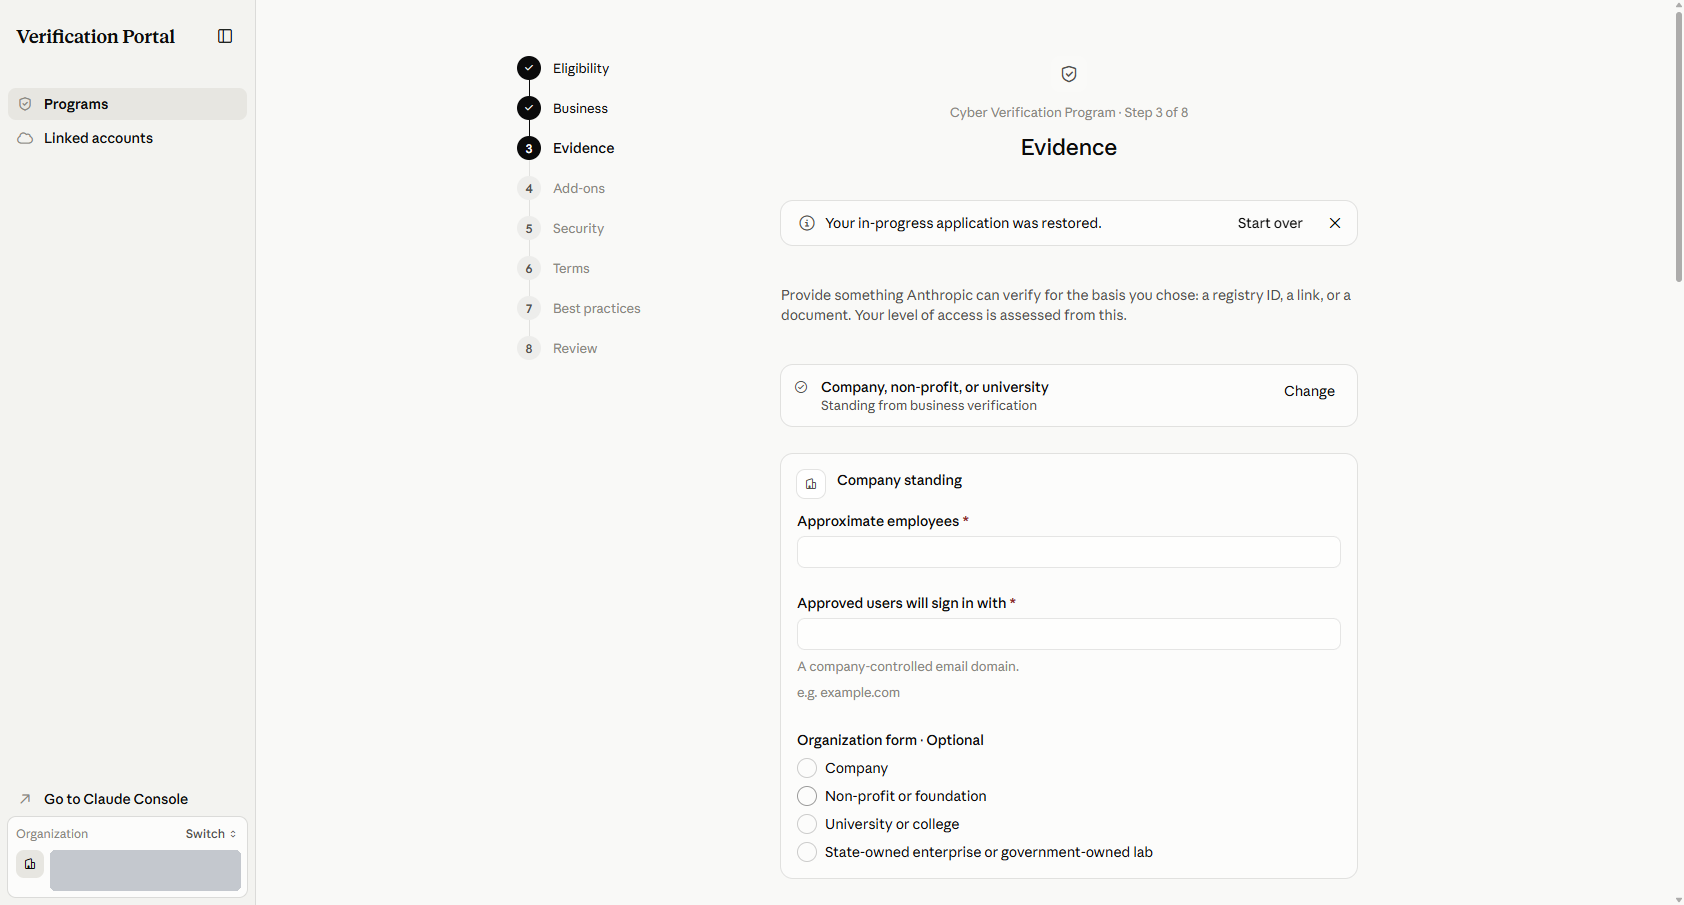
這一步是整份申請的關鍵,你會被審核成哪個等級由這裡決定。以「公司、非營利或大學」為例,先填公司規模:大約的員工人數、核准使用者登入用的公司網域,以及組織型態。
接著是「你的資安職能」:資安負責人的姓名、職稱、公司信箱,以及會使用這個工作區的團隊(例如「產品資安,14 人」)。存取權只限這個職能的成員。
然後要從下面四項選一項,讓 Anthropic 可以查證:
- 年報中的資安揭露:上市公司申報文件,內容要同時包含負責的資安主管或董事會監督、採用的框架名稱(如 NIST CSF、ISO/IEC 27001)、事件應變演練或外部評估。
- 有效的 ISO/IEC 27001 證書或 SOC 2 Type II 報告。
- 已運作至少 12 個月的付費漏洞獎勵計畫。
- 資安負責人在法規申報文件、公司官網、可信媒體報導或研討會講者簡介中被具名。選這一項要附上連結。
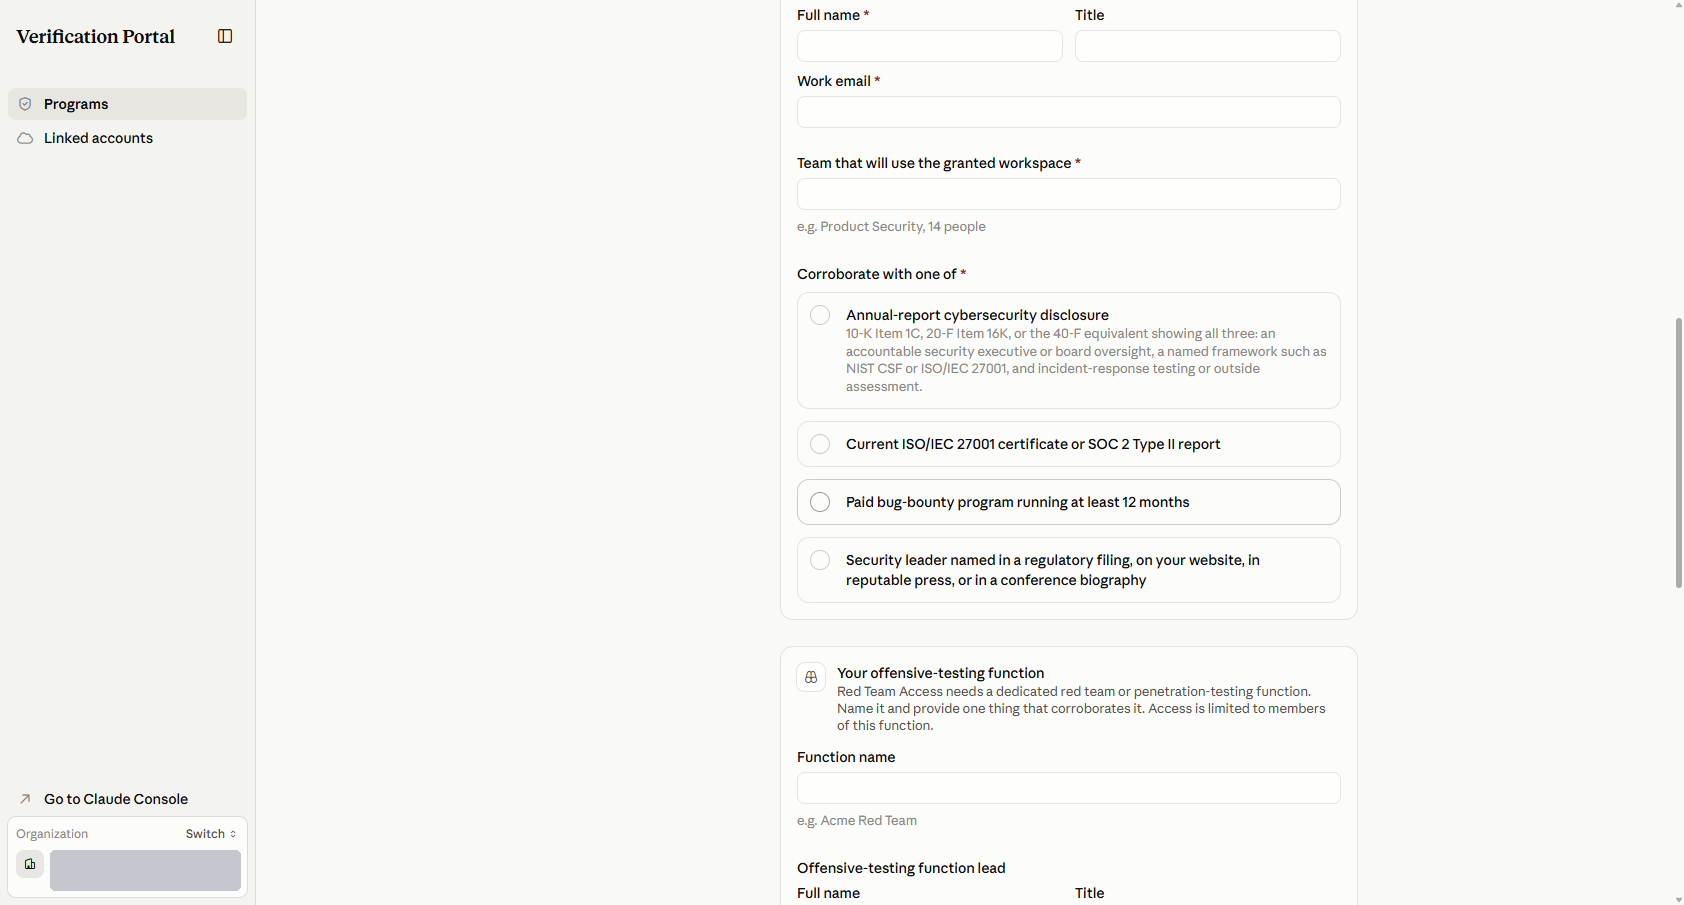
這四項是必填,沒有選就不能往下。沒有專職資安人員、也沒有認證的小型團隊,多半會卡在這裡。申請前先確認自己拿得出哪一項,而且要是真的、查得到的。
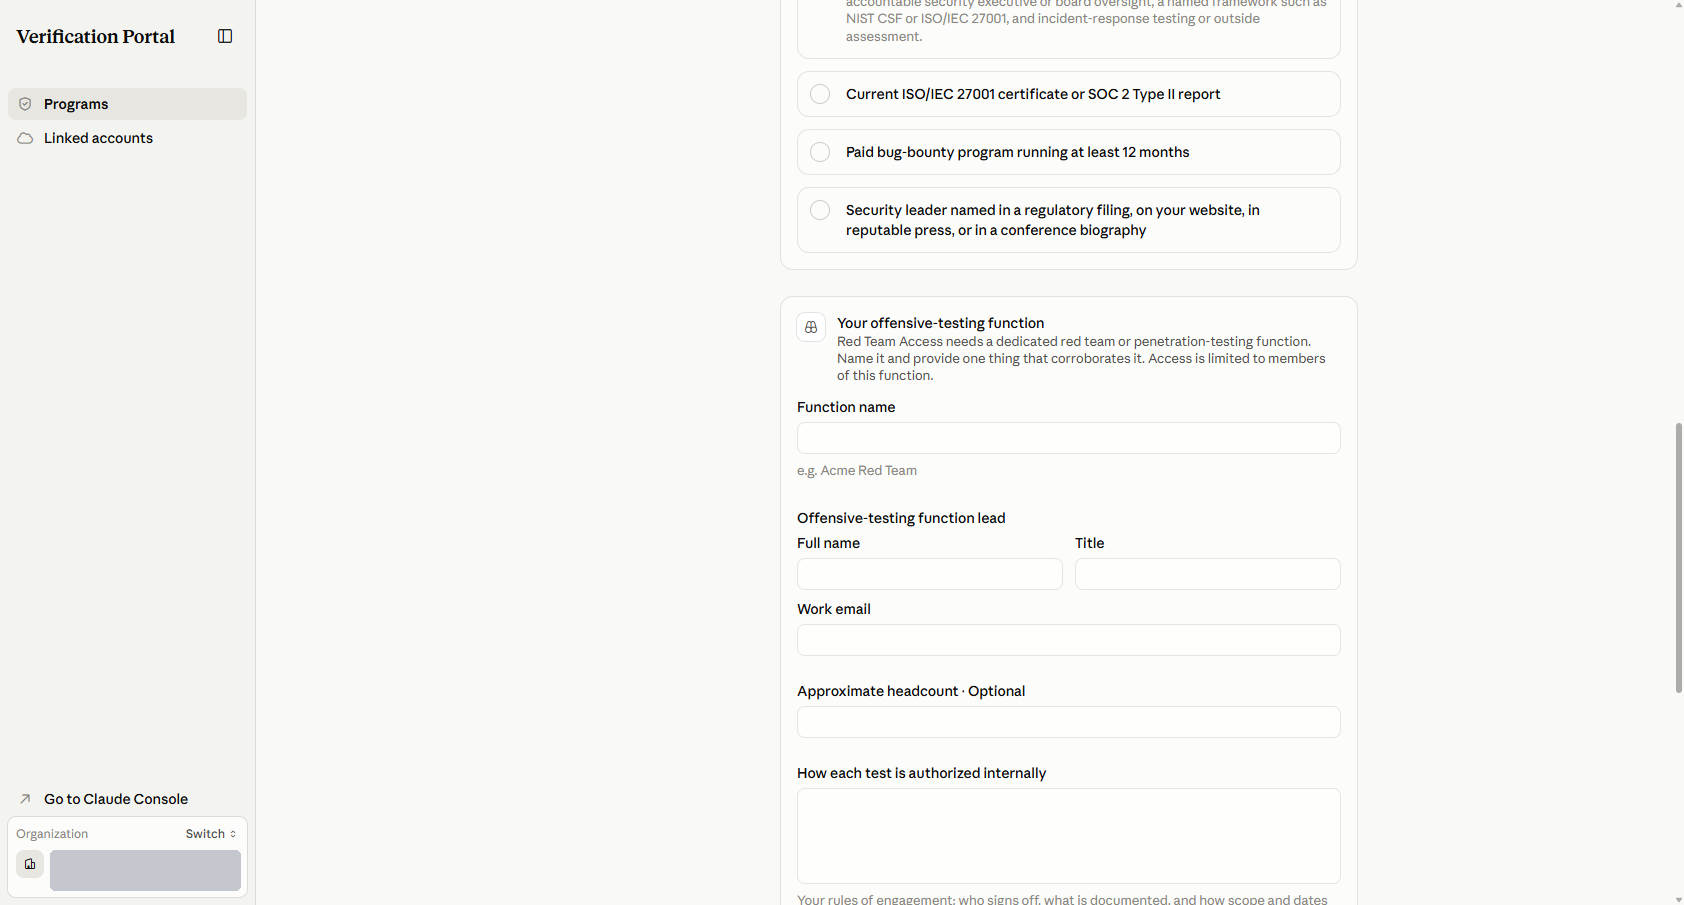
頁面下半是「攻擊測試職能」,只有想一併申請 Red Team Access 才要填:職能名稱、負責人、人數、每次測試如何取得內部授權,並附上佐證(成員持有攻擊性資安證照、公開資料、或遮蔽過的內部測試報告)。留空的話只會被審核 Defense Access。
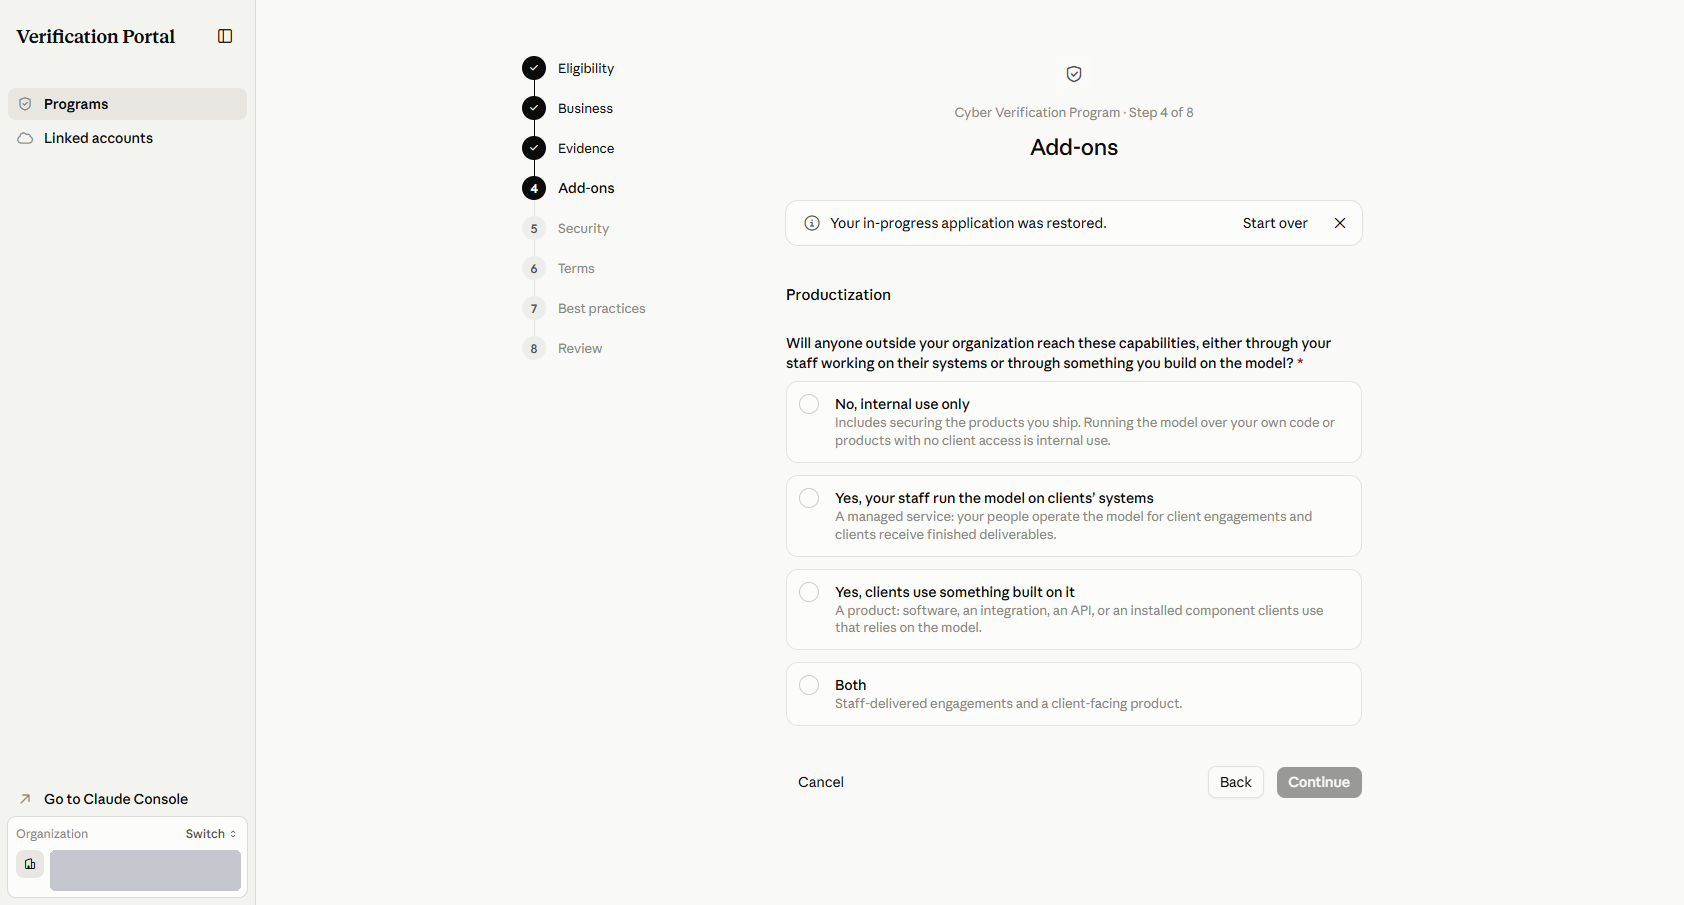
Step 4:加購項目(Add-ons)
只有一題:組織以外的人會不會接觸到這些能力。用模型檢查自己的程式碼或產品、客戶完全碰不到,屬於「僅內部使用」。如果是替客戶做專案,或把模型做進給客戶用的產品,要選對應的選項,審核條件會不同。
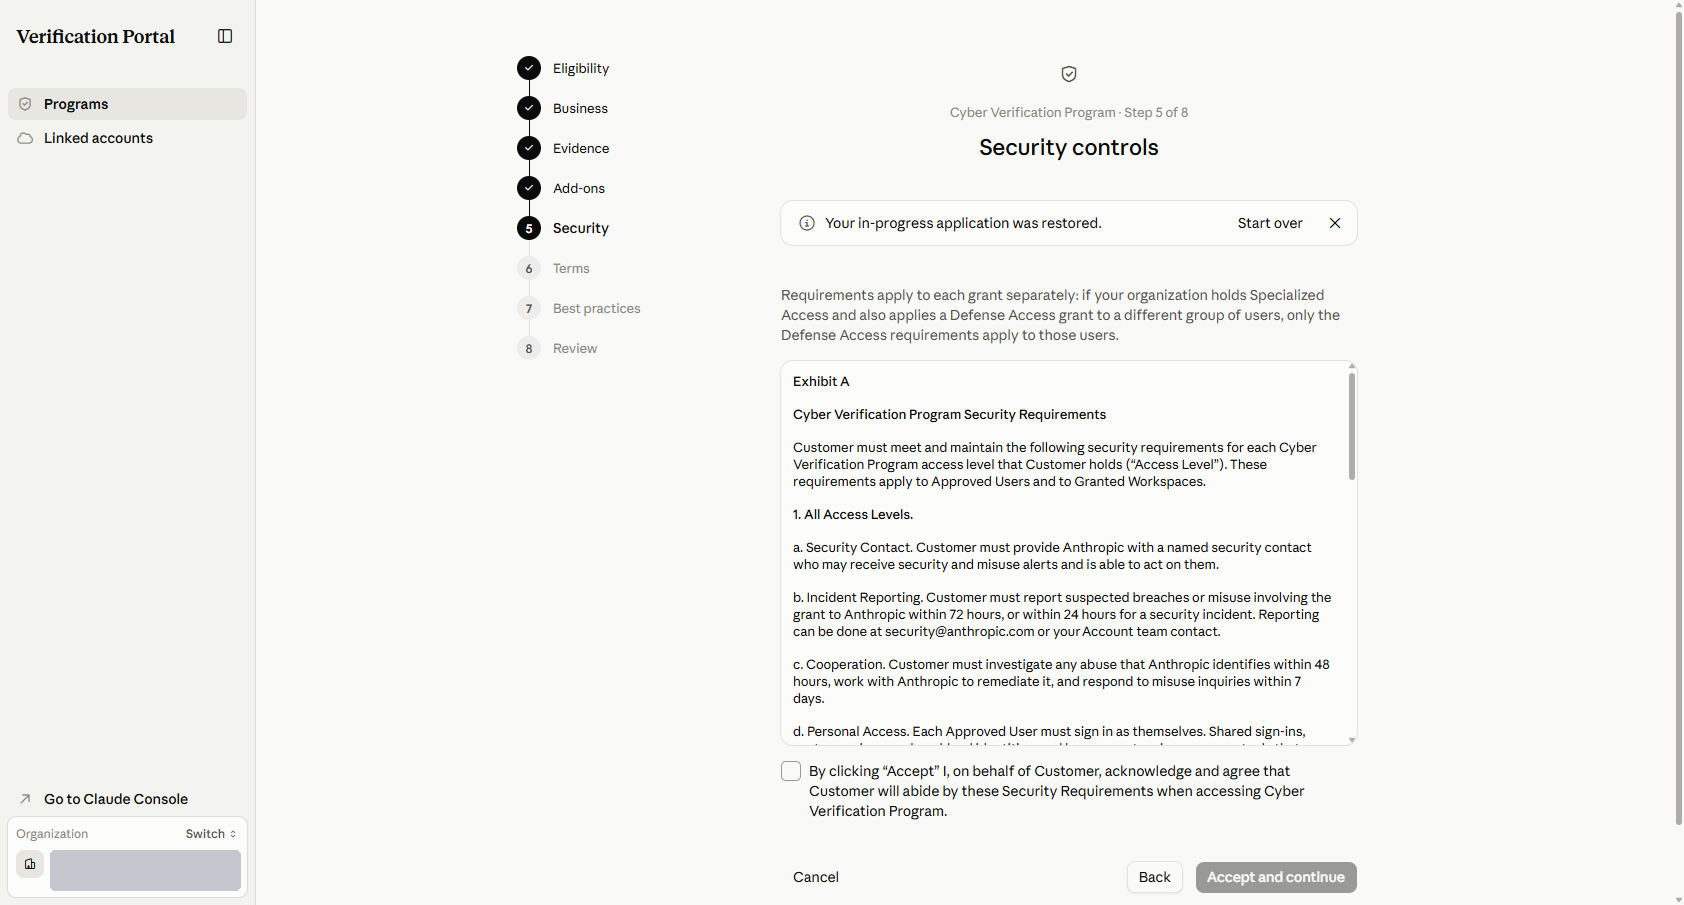
Step 5:資安要求(Security controls)
這一頁是通過後必須持續遵守的要求,勾選同意才能繼續。所有等級都適用的有:
- 提供具名的資安聯絡人,能收到並處理通知。
- 疑似外洩或濫用要在 72 小時內通報,資安事件要在 24 小時內。
- Anthropic 指出濫用時,48 小時內調查,7 天內回覆詢問。
- 每位使用者以自己的身分登入,不能共用帳號、席位或工作階段。
- 工作區要保持啟用使用者資料,讓每個請求都能對應到具名的使用者或程式身分。
- 資安狀況、所有權、總部或資安聯絡人有重大變更,30 天內通知。
- Anthropic 可以要求提供遵循證明。
Defense Access 另外要求:
- 所有能登入工作區或持有憑證的帳號,從核准日起要啟用多重驗證。
- 2026 年 12 月 15 日前,改用防釣魚的多重驗證:實體安全金鑰、passkey 或智慧卡。簡訊、語音、Email 驗證碼、驗證器 App 的驗證碼、推播確認都不算,Email 魔術連結登入也要關閉。
- 同一天起,不能再用下載或匯出的長期靜態憑證(包含 API 金鑰)存取模型,要改用平台原生身分服務核發的短期憑證。
- 在那之前,API 金鑰要存放在密碼或機密管理工具、一把只給一個人或一支程式、不能寫進原始碼,並且至少每 7 天更換一次。
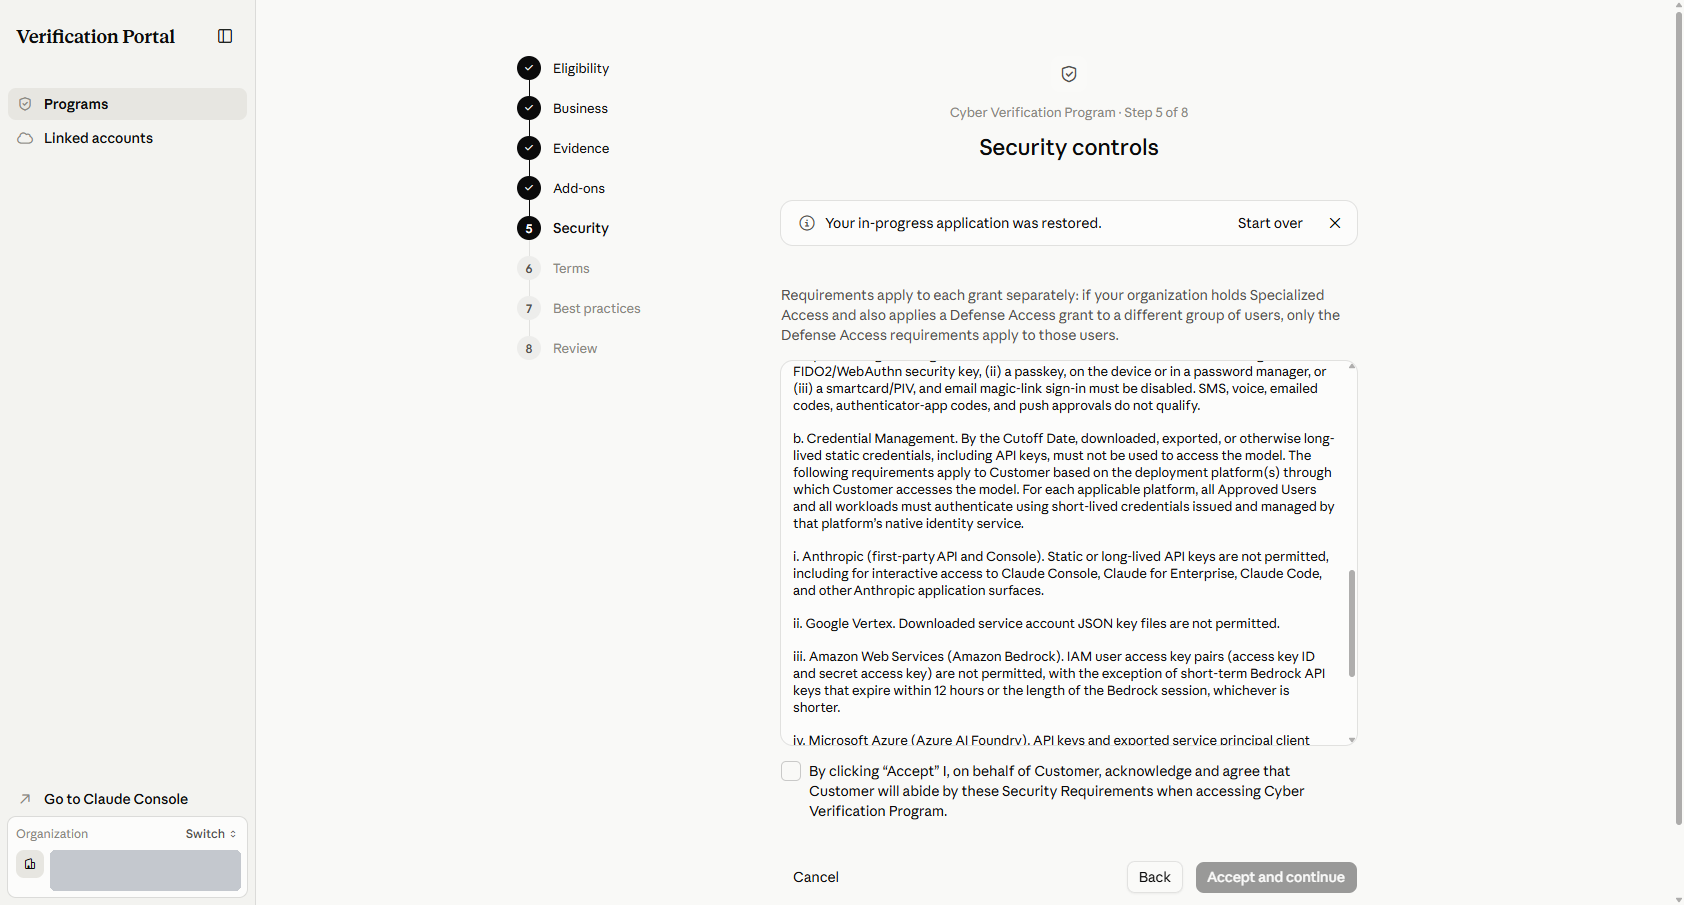
「金鑰每 7 天更換」和「之後禁用長期金鑰」對已經有很多自動化在跑的團隊影響很大。這是承諾,不是建議;按同意之前先評估現有的程式要怎麼改。
Step 6:條款(Terms and policies)
這是一份合約附約,補充在你與 Anthropic 既有的商業條款之上。重點如下:
- 使用範圍:只能用在你擁有或營運的系統、程式碼與基礎設施上,做資安與防禦工作。產出的發現、報告與工具歸你所有,可以分享或公開。
- 不能轉售或讓別人使用、不能用來替客戶提供服務、不能做進對外的產品,除非另有書面協議。
- 只能透過 Anthropic 書面指定的工作區,並且只有書面核准的人與程式身分可以使用。
- 使用者必須位於美國,或 Anthropic 書面核准的其他國家;你要有措施阻擋其他地點的存取。
- 資料:透過這個計畫的輸入與輸出,Anthropic 可以保留並做安全審查,即使原本有零資料保留的約定。只影響這個計畫的用量。
- 賠償:因違反使用範圍或使用條件而引起第三方求償時,你要替 Anthropic 抗辯並賠償,而且主合約的責任上限不適用於這一條。
- Anthropic 可以隨時暫停、終止或調整等級;懷疑濫用或有安全風險時可立即執行。你也可以隨時退出。
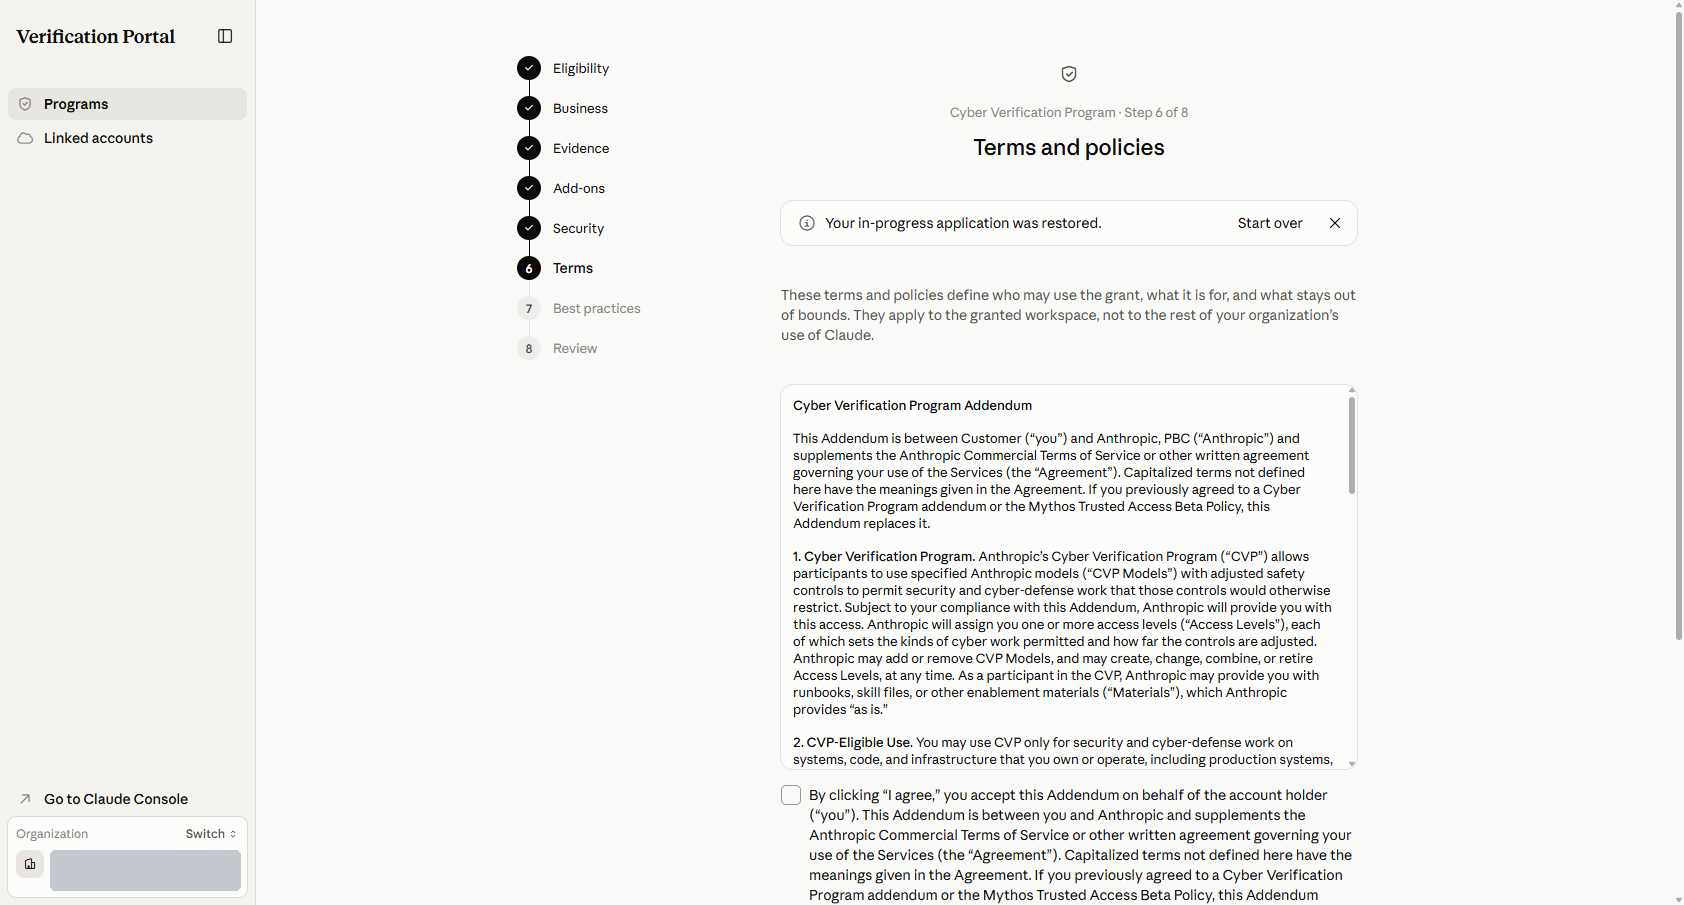
這一頁最下面有一個選填欄位「Anything else Anthropic should know?」。前面的選項如果沒辦法完整描述你的情況,可以在這裡補充說明。
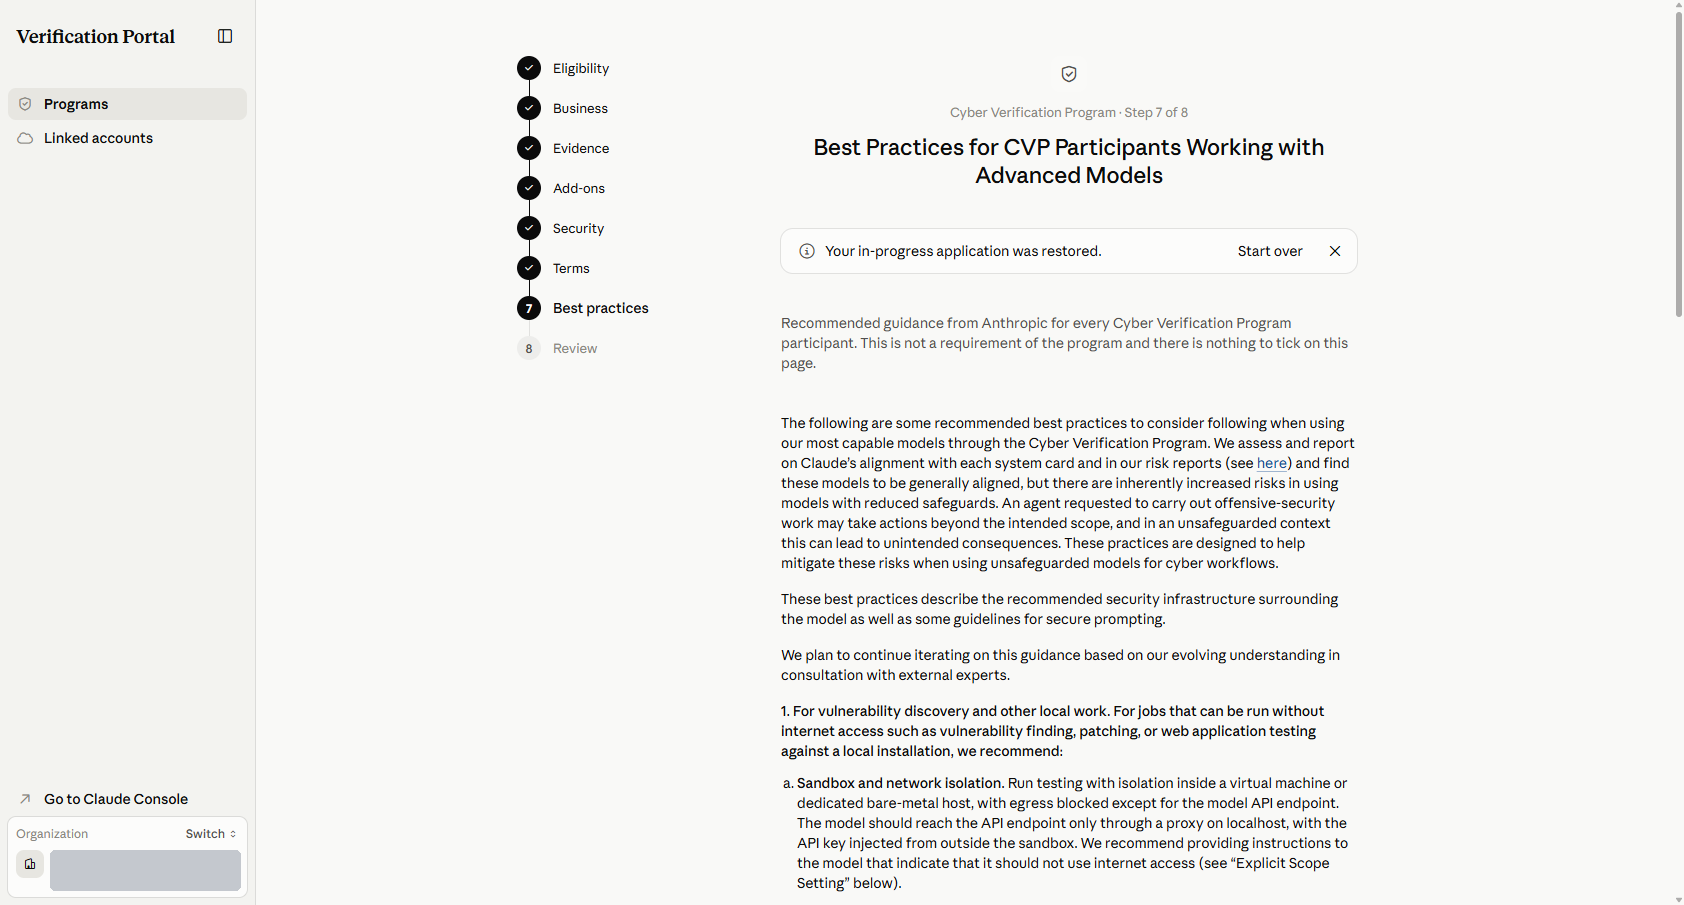
Step 7:最佳實務(Best practices)
這一頁是建議,不是要求,沒有東西要勾選。內容是使用限制較少的模型時,建議搭配的防護做法:
- 在虛擬機或專用實體主機內執行,對外連線只放行模型的 API 端點。
- 每次換新的隔離環境或模型,先在嚴密監督下測試隔離是否可靠。
- 保留模型對話紀錄與對外連線紀錄至少 30 天,並檢視有被擋下或非預期連線的那幾次。
- 在指示裡明確寫出範圍:哪些目標在範圍內、允許哪些動作、網路邊界在哪。
- 滲透測試與紅隊工作盡量對準與正式環境隔離的測試環境。
Step 8:檢視並送出(Review and submit)
最後一頁會把前面填的內容整理成摘要:申請的等級、帳號類型、使用國家、企業驗證狀態、資格類別、佐證、使用情境、資安職能、是否對外使用、資安要求與條款的接受狀態。每一區都有 Edit 可以退回修改。
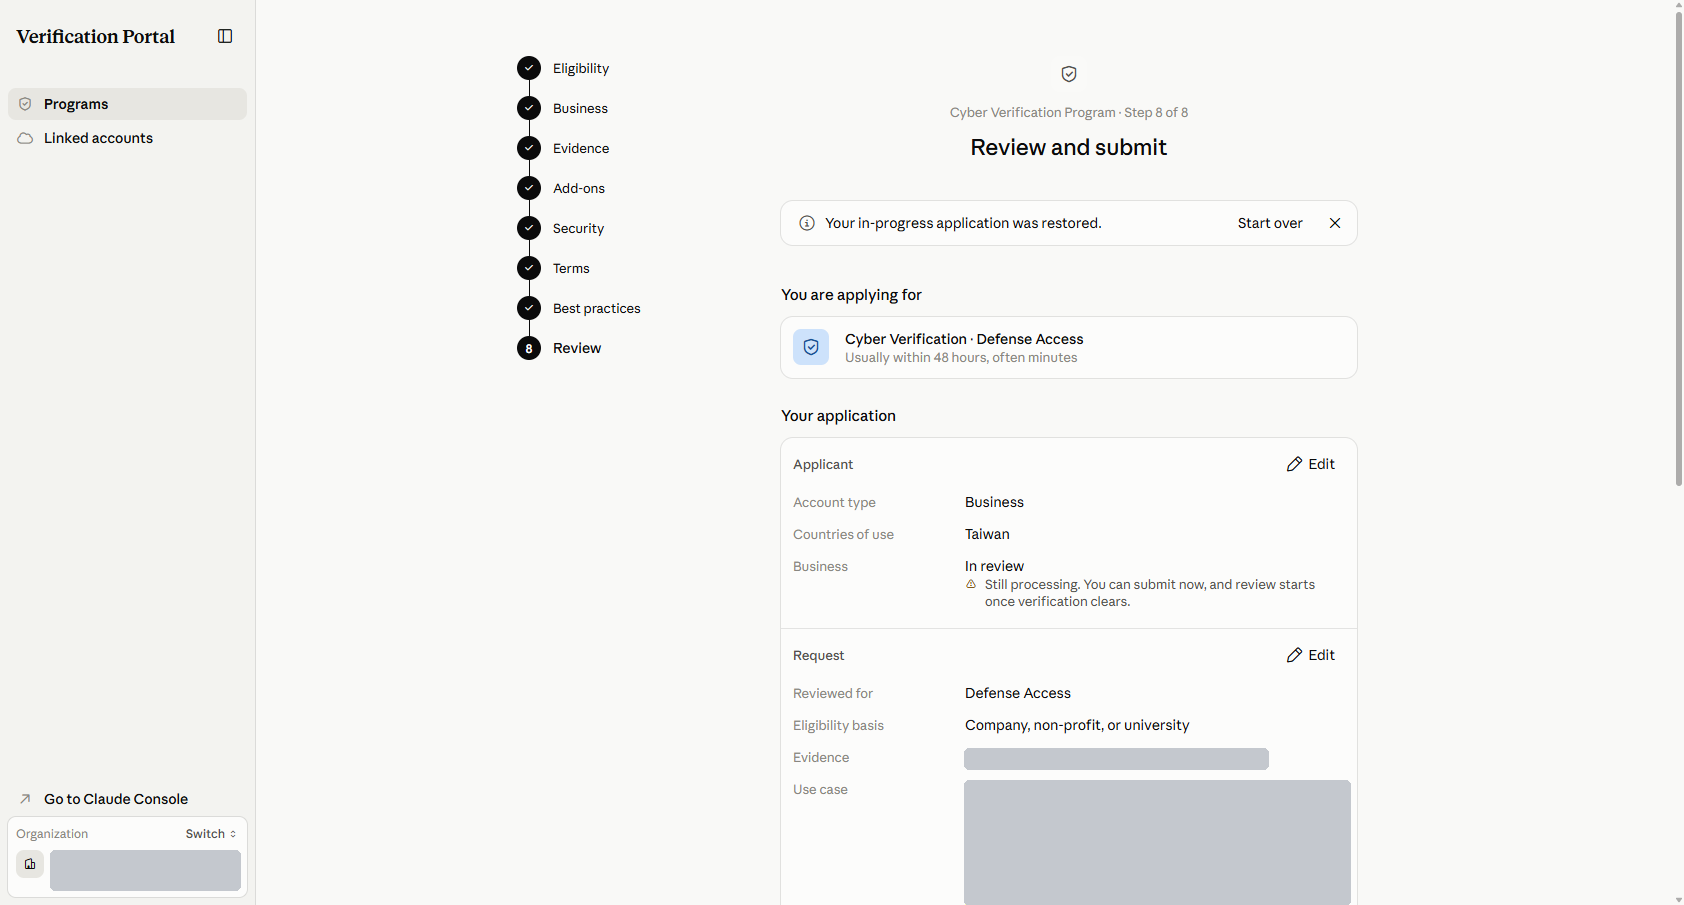
頁面下方說明送出後的流程:先自動驗證,通常幾分鐘;Defense Access 的決定通常在 48 小時內;結果顯示在入口網站的 Programs 頁面。企業驗證還在審核中也可以先送出,審查會等驗證通過後才開始。
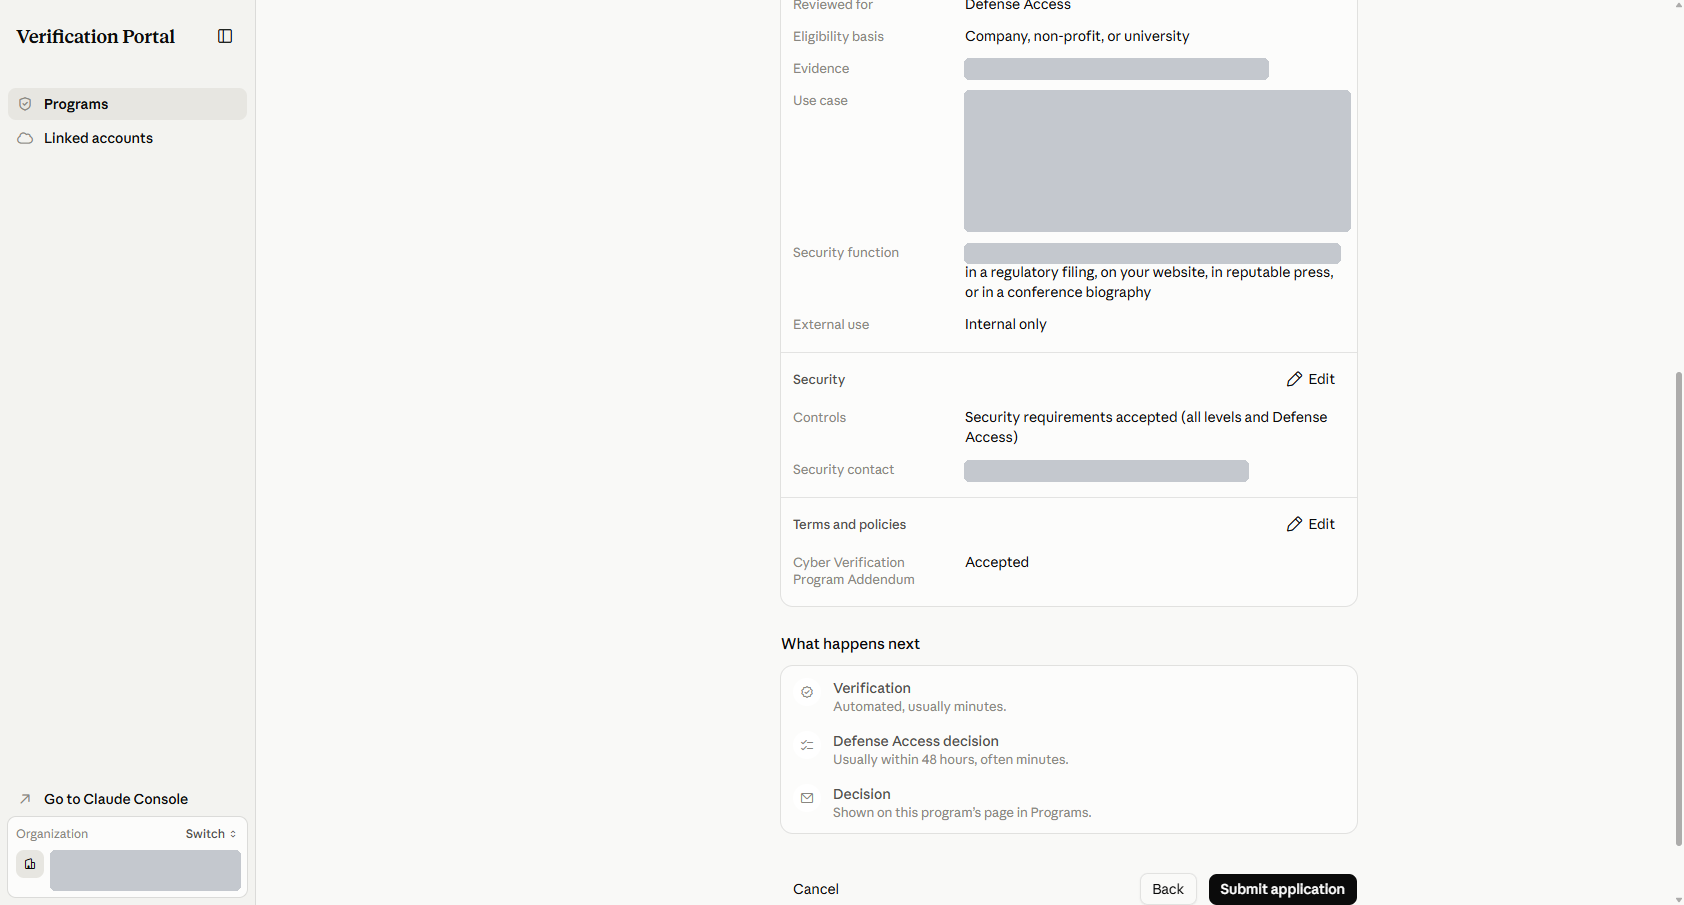
本文的示範走到這一頁為止,沒有按下送出,所以沒有核准或退回的畫面。申請會以草稿保留,之後可以回來繼續或用 Start over 清掉。
通過之後怎麼啟用
依計畫說明頁,核准後要自己啟用,方式有三種:在 Claude Console 替工作區啟用、在 Claude Enterprise 替自訂角色啟用,或在雲端供應商那邊開啟。
常見問題
個人可以申請嗎?
可以申請 Defense Access,類別選「個人資安研究者」,條件是以自己名義做過防禦性資安工作、有紀錄可查,而且要有付費的 Claude 方案。Red Team Access 只開放給組織,個人目前只能申請 Defense Access。另外,帳號如果已經設定成組織,就不能在這裡以個人身分申請。
只是想檢查自己的網站,需要申請嗎?
多數情況不需要。安全開發、撰寫報告、事件應變、防禦工具這些工作在標準存取就能做。需要申請的是會被預設防護擋下的部分,例如實際撰寫漏洞利用程式來驗證漏洞。
申請要錢嗎?
申請流程中沒有出現任何收費項目。通過後的模型用量照一般 API 計價。
審核要多久?
申請入口頁面寫的是:Defense Access 通常 48 小時內,常常幾分鐘;Red Team Access 是人工審核,需要數個工作天;Specialized Access 要更久,並包含美國政府核准。Anthropic 說明中心的申請說明則寫「七個工作天內」以 Email 通知審核結果或要求補充資料。兩處的說法不同,保守起見請預留七個工作天。
通過後可以用在客戶的系統上嗎?
預設不行。條款限定只能用在自己擁有或營運的系統。要替客戶服務,得在第 4 步選對應的選項,並另外取得 Anthropic 的書面同意。
人在台灣可以用嗎?
申請表可以填台灣為使用國家。但條款寫明,使用者必須位於美國或 Anthropic 書面核准的其他國家,所以最後要看 Anthropic 是否核准。
以上內容依 2026 年 10 月 9 日實際操作申請入口的畫面,以及 Anthropic 官方公告整理。計畫的等級、要求與條款之後可能調整,請以申請入口當下顯示的內容為準。